ยินดีต้อนรับสู่โลกของเครือข่ายและความปลอดภัยไซเบอร์ (Cybersecurity)! สำหรับใครที่เพิ่งก้าวเข้ามารับตำแหน่ง IT Admin ขององค์กร หรือเพิ่งได้รับมอบหมายให้ดูแลระบบเครือข่ายใหม่ การต้องเผชิญหน้ากับอุปกรณ์ Next-Generation Firewall (NGFW) ระดับองค์กรอาจดูเป็นเรื่องที่น่าปวดหัวและซับซ้อน โดยเฉพาะกับแบรนด์ชั้นนำอย่าง Fortinet
แต่ไม่ต้องกังวลไปครับ! ในบทความนี้ Numsai Tech จะพาคุณไปทำความรู้จักและเรียนรู้วิธีการตั้งค่า FortiGate 120G อุปกรณ์รักษาความปลอดภัยรุ่นใหม่ล่าสุดที่ทรงพลังสุดๆ แบบ Step-by-Step ฉบับที่คนไม่เคยจับ Firewall มาก่อนก็สามารถทำความเข้าใจและเซ็ตอัประบบพื้นฐานให้ใช้งานได้จริงอย่างแน่นอน
ทำไมต้องเป็น FortiGate 120G?
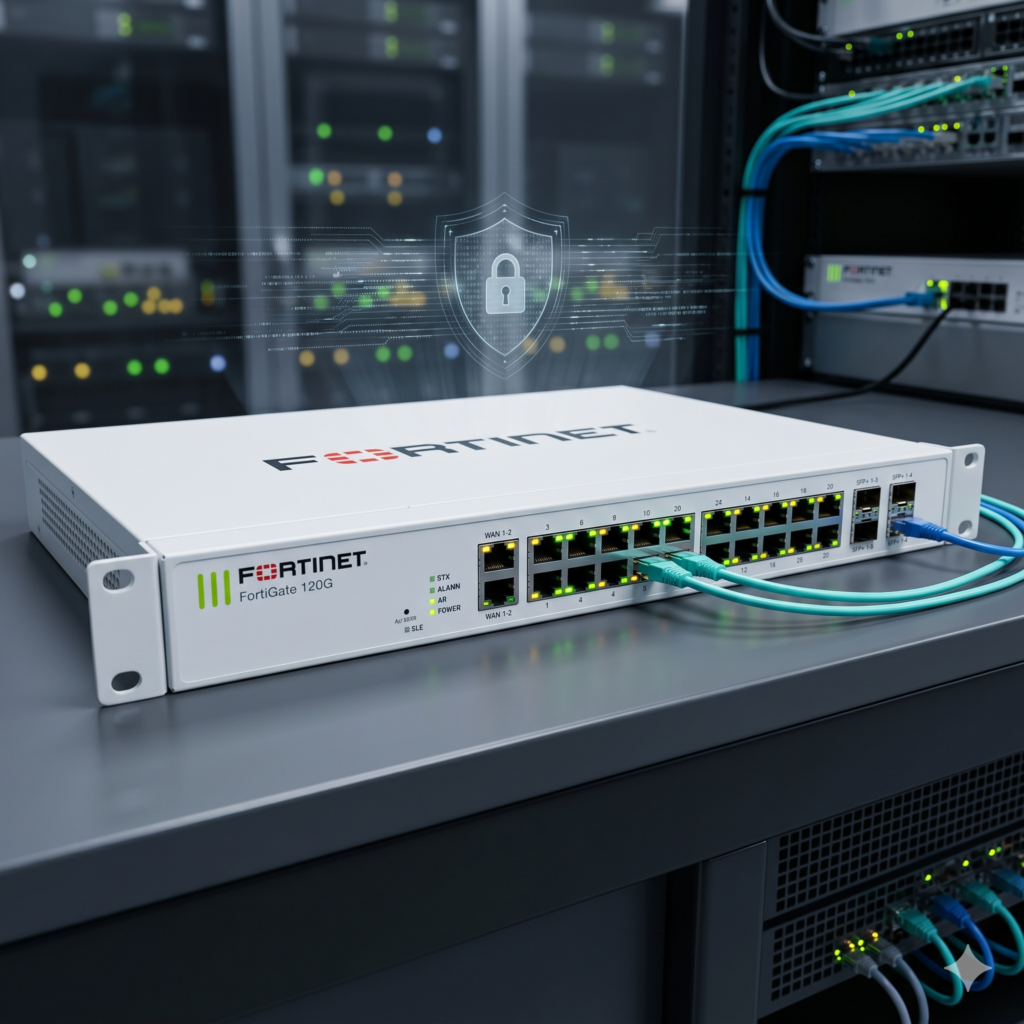
ก่อนที่เราจะไปเริ่มตั้งค่า เรามาทำความรู้จักกับอุปกรณ์ตัวนี้กันสักนิด FortiGate 120G เป็น Next-Generation Firewall ซีรีส์ใหม่ที่มาพร้อมกับชิปประมวลผลเครือข่ายตัวล่าสุดอย่าง SP5 (Security Processor 5) ซึ่งถูกออกแบบมาเพื่อเพิ่มประสิทธิภาพในการทำงานของ Firewall, VPN และระบบป้องกันภัยคุกคามต่างๆ (IPS, Antivirus) ให้เร็วกว่ารุ่นก่อนหน้าหลายเท่าตัว
เหมาะอย่างยิ่งสำหรับองค์กรขนาดกลาง (Mid-sized Enterprise) หรือสำนักงานสาขา (Branch Office) ที่ต้องการความปลอดภัยขั้นสูง แต่ยังคงบริหารจัดการได้ง่ายผ่านระบบปฏิบัติการ FortiOS ที่มีหน้าตา GUI (Graphical User Interface) ที่เป็นมิตรต่อผู้ใช้งาน
การเตรียมความพร้อมก่อนเริ่มตั้งค่า (Pre-Setup Checklist)
ก่อนที่คุณจะเสียบปลั๊กและเริ่มต้นคอนฟิก ให้เตรียมสิ่งเหล่านี้ให้พร้อม
- สายแลน (UTP Cable) อย่างน้อย 2 เส้น (สำหรับต่อเข้าคอมพิวเตอร์ของคุณ และต่อเข้ากับเราเตอร์ของผู้ให้บริการอินเทอร์เน็ต หรือ ISP)
- คอมพิวเตอร์/โน้ตบุ๊ก สำหรับใช้เข้าไปตั้งค่าผ่าน Web Browser (แนะนำ Chrome หรือ Edge)
- ข้อมูลจาก ISP (Internet Service Provider) เช่น IP Address, Subnet Mask, Gateway และ DNS (ในกรณีที่อินเทอร์เน็ตของคุณเป็นแบบ Static IP)
ข้อมูลพื้นฐานของตัวเครื่องจากโรงงาน (Default Factory Settings)
- IP Address เริ่มต้น
192.168.1.99(มักจะอยู่ที่พอร์ต MGMT หรือ พอร์ต Internal 1) - Username
admin - Password (เว้นว่างไว้ ไม่ต้องพิมพ์อะไร)
ขั้นตอนการตั้งค่า FortiGate 120G (Step-by-Step Guide)
เมื่อเตรียมของพร้อมแล้ว เรามาเริ่มตั้งค่ากันเลยครับ โดยเราจะเน้นการตั้งค่าผ่านหน้าเว็บ (Web GUI) ซึ่งเข้าใจง่ายที่สุดสำหรับมือใหม่
1. การเข้าสู่ระบบครั้งแรก (First-Time Login)
- นำสายแลนฝั่งหนึ่งต่อเข้ากับช่อง MGMT หรือ Port 1 ของ FortiGate 120G และอีกฝั่งต่อเข้ากับคอมพิวเตอร์ของคุณ
- ตั้งค่า IP Address ที่คอมพิวเตอร์ของคุณให้อยู่ในวงเดียวกับ Firewall เช่น
192.168.1.100(Subnet255.255.255.0) - เปิด Web Browser แล้วพิมพ์ URL:
https://192.168.1.99 - ระบบเบราว์เซอร์อาจจะแจ้งเตือนเรื่องความปลอดภัย (Your connection is not private) ให้กด Advanced และเลือก Proceed to 192.168.1.99
- ในหน้า Login ให้กรอก Username ว่า
adminและปล่อยช่อง Password ว่างไว้ แล้วกด Login - สำคัญ ระบบจะบังคับให้คุณตั้งรหัสผ่านใหม่ทันที (New Password) กรุณาตั้งรหัสผ่านที่คาดเดายากและจดจำไว้ให้ดีครับ
2. การตั้งค่า Network Interfaces (เชื่อมต่อโลกภายนอกและภายใน)
Firewall จะทำงานได้ต้องรู้จักเส้นทางเข้า-ออกของข้อมูลก่อน เราจะต้องตั้งค่าพอร์ตอย่างน้อย 2 พอร์ต คือ WAN (ขาออกอินเทอร์เน็ต) และ LAN (ขาเข้าหาเครื่องลูกข่ายในบริษัท)
- ไปที่เมนูซ้ายมือ เลือก Network > Interfaces
- การตั้งค่า WAN (สมมติใช้ Port 1) ดับเบิลคลิกที่ Port 1
- Role เลือกเป็น WAN
- Addressing Mode
- ถ้าเน็ตเป็นแบบแจก IP อัตโนมัติ (DHCP) ให้เลือก
DHCP - ถ้า ISP ให้ IP มาแบบ Fix ให้เลือก
Manualและกรอก IP Address / Subnet Mask ที่ได้มา
- ถ้าเน็ตเป็นแบบแจก IP อัตโนมัติ (DHCP) ให้เลือก
- กด OK
- การตั้งค่า LAN (สมมติใช้ Port 2) ดับเบิลคลิกที่ Port 2
- Role เลือกเป็น LAN
- Addressing Mode เลือก
Manual - IP/Network Mask ใส่ IP ของ Gateway ฝั่ง LAN ที่คุณต้องการ เช่น
192.168.10.1/255.255.255.0 - Administrative Access เปิดใช้งาน
HTTPS,PING,SSH(เพื่อให้เราจัดการอุปกรณ์ผ่านพอร์ตนี้ได้) - DHCP Server หากต้องการให้เครื่องนี้แจก IP ให้พนักงาน ให้เลื่อนเปิด DHCP Server แล้วกำหนดช่วง IP (IP Range) ที่ต้องการแจก
- กด OK
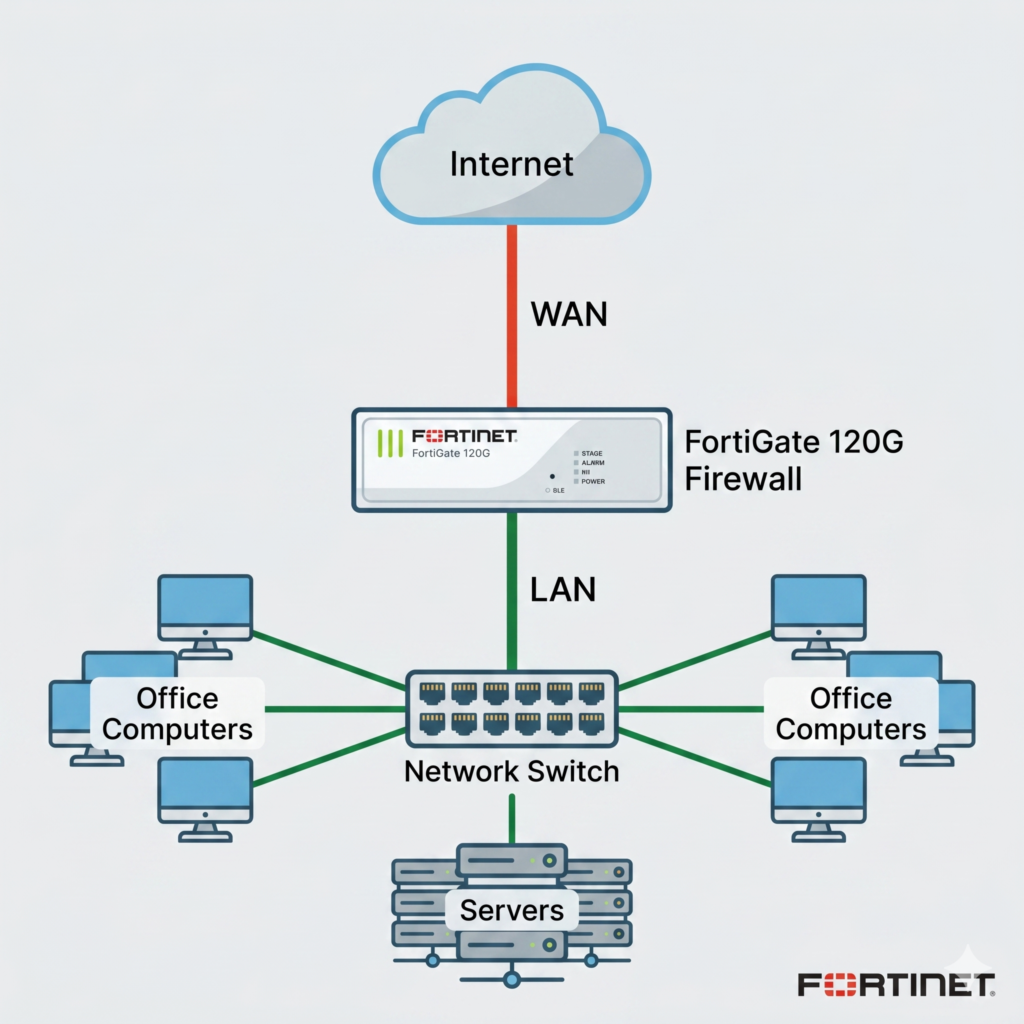
3. การตั้งค่าเส้นทาง (Static Route)
แม้ว่าเราจะต่อเน็ตแล้ว แต่ FortiGate จะยังไม่รู้ว่าต้องส่งข้อมูลที่หาปลายทางไม่เจอไปที่ไหน เราต้องสร้าง Default Route ครับ
- ไปที่ Network > Static Routes > กด Create New
- Destination: เป็น
0.0.0.0/0.0.0.0(หมายถึงทุกๆ IP บนโลกอินเทอร์เน็ต) - Gateway Address: ใส่ IP Gateway ที่ทาง ISP ให้มา (หากตั้งค่า WAN เป็น DHCP ระบบอาจสร้างให้เองแล้ว)
- Interface: เลือกพอร์ตที่เราตั้งเป็น WAN (เช่น Port 1)
- กด OK
4. การตั้งค่า DNS (Domain Name System)
เพื่อให้ Firewall รู้จักชื่อเว็บไซต์ต่างๆ (เช่น google.com)
- ไปที่ Network > DNS
- โดยปกติค่าเริ่มต้นจะเป็น FortiGuard Servers ซึ่งใช้งานได้ดีอยู่แล้ว แต่ถ้าคุณต้องการเปลี่ยน สามารถเลือก Specify และใส่เป็น
8.8.8.8และ1.1.1.1ได้ครับ
5. การสร้างกฎอนุญาตการใช้งาน (Firewall Policy & NAT)
มาถึงหัวใจสำคัญที่สุด ถ้าไม่ทำขั้นตอนนี้ พนักงานในออฟฟิศจะออกอินเทอร์เน็ตไม่ได้เลยครับ เพราะโดยพื้นฐาน Firewall จะบล็อกทุกอย่าง (Implicit Deny)
- ไปที่เมนู Policy & Objects > Firewall Policy > กด Create New
- Name ตั้งชื่อกฎ เช่น
Allow-LAN-to-Internet - Incoming Interface เลือกพอร์ต LAN (เช่น Port 2)
- Outgoing Interface เลือกพอร์ต WAN (เช่น Port 1)
- Source เลือก
all(หรือถ้าสร้าง Address object ไว้ก็เลือกเจาะจงได้) - Destination เลือก
all - Schedule
always - Service
ALL - Action เลือก
ACCEPT - Firewall / Network Options ตรงคำว่า NAT ให้เปิดสวิตช์เป็น ON (สำคัญมาก ขาดไม่ได้!)
- Security Profiles (ออปชันเสริมเพื่อความปลอดภัย) แนะนำให้เปิด AntiVirus, Web Filter, และ IPS ไว้ (หากซื้อ License มา)
- กด OK เป็นอันเสร็จสิ้น!
บทสรุป และการบำรุงรักษาขั้นพื้นฐาน
ยินดีด้วยครับ! ตอนนี้ FortiGate 120G ของคุณพร้อมสำหรับการใช้งานขั้นพื้นฐานแล้ว พนักงานในวง LAN สามารถออกอินเทอร์เน็ตได้อย่างปลอดภัยภายใต้การควบคุมของ Next-Generation Firewall
อย่างไรก็ตาม หน้าที่ของ IT Admin ไม่ได้จบลงเพียงเท่านี้ นอกจากการตั้งค่าแล้ว การบำรุงรักษา (Maintenance) ก็เป็นสิ่งสำคัญ
- หมั่นสำรองข้อมูล (Backup Configuration) ทุกครั้งที่มีการเปลี่ยนแปลงค่าใน Firewall ให้ไปที่ชื่อ Admin มุมขวาบน เลือก Configuration > Backup เพื่อดาวน์โหลดไฟล์ตั้งค่าเก็บไว้เสมอ
- อัปเดตเฟิร์มแวร์ (Firmware Update) ตรวจสอบและอัปเดต FortiOS ให้เป็นเวอร์ชันที่ปลอดภัยอยู่เสมอ (ไปที่ System > Firmware) เพื่ออุดช่องโหว่ (Vulnerability) ต่างๆ
การเรียนรู้ระบบเครือข่ายเป็นเรื่องที่ต้องทำอย่างต่อเนื่อง ที่ Numsai Tech เราหวังว่าบทความนี้จะเป็นเข็มทิศเริ่มต้นที่ดีสำหรับ IT Admin มือใหม่ทุกคน หากมีข้อสงสัยหรืออยากให้เราสอนการตั้งค่าเจาะลึกในฟีเจอร์ไหนของ FortiGate (เช่น การทำ VPN สำหรับ Work From Home) สามารถคอมเมนต์บอกเราได้เลยครับ!