รวม 5 กฎเหล็กใช้แอปธนาคารบนมือถืออย่างไรให้ปลอดภัย 100% ป้องกันมัลแวร์ดูดเงิน ฟิชชิ่ง และการแฮกบัญชี รู้ทันภัยไซเบอร์ทางการเงินตามมาตรฐานสากล
ในยุคเศรษฐกิจดิจิทัล แอปพลิเคชันธนาคารบนสมาร์ทโฟน (Mobile Banking) กลายเป็นเครื่องมือทางการเงินหลักในชีวิตประจำวัน ไม่ว่าจะเป็นการโอนเงิน ชำระบิลค่าบริการ ไปจนถึงการลงทุน แต่ความสะดวกสบายนี้กลับกลายเป็นเป้าหมายหลักของอาชญากรไซเบอร์ (Cybercriminals) ที่พัฒนารูปแบบการโจมตีอย่างต่อเนื่อง เช่น มัลแวร์ควบคุมหน้าจอระยะไกล (Remote Access Trojans), การหลอกล่อด้วยข้อความฟิชชิ่ง (Phishing SMS) และการดักจับข้อมูลบนเครือข่าย
รายงานด้านความปลอดภัยไซเบอร์จากหน่วยงานระดับสากล เช่น ธนาคารแห่งประเทศไทย (BOT) และสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ชี้ให้เห็นว่า จุดอ่อนส่วนใหญ่ไม่ได้เกิดจากช่องโหว่ของโครงสร้างระบบธนาคาร แต่เกิดจากพฤติกรรมการใช้งานของผู้บริโภค (Human Layer) การเข้าใจและปฏิบัติตามหลักสุขอนามัยทางไซเบอร์ (Cyber Hygiene) จึงเป็นเกราะป้องกันที่ดีที่สุด
1. ยกระดับการยืนยันตัวตน ใช้ Biometrics และห้ามใช้รหัสผ่านซ้ำ
ความปลอดภัยของบัญชีเริ่มต้นที่กระบวนการระบุและพิสูจน์ตัวตน (Authentication) ผู้ใช้ส่วนใหญ่มักทำพลาดโดยการตั้งรหัสผ่าน PIN 6 หลักที่คาดเดาง่าย เช่น วันเดือนปีเกิด หรือเลขตอง รวมถึงการใช้รหัส PIN ชุดเดียวกันในทุกแอปพลิเคชัน
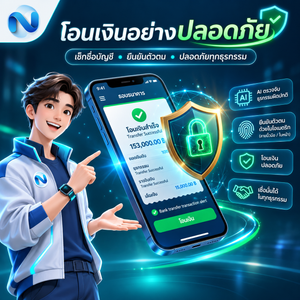
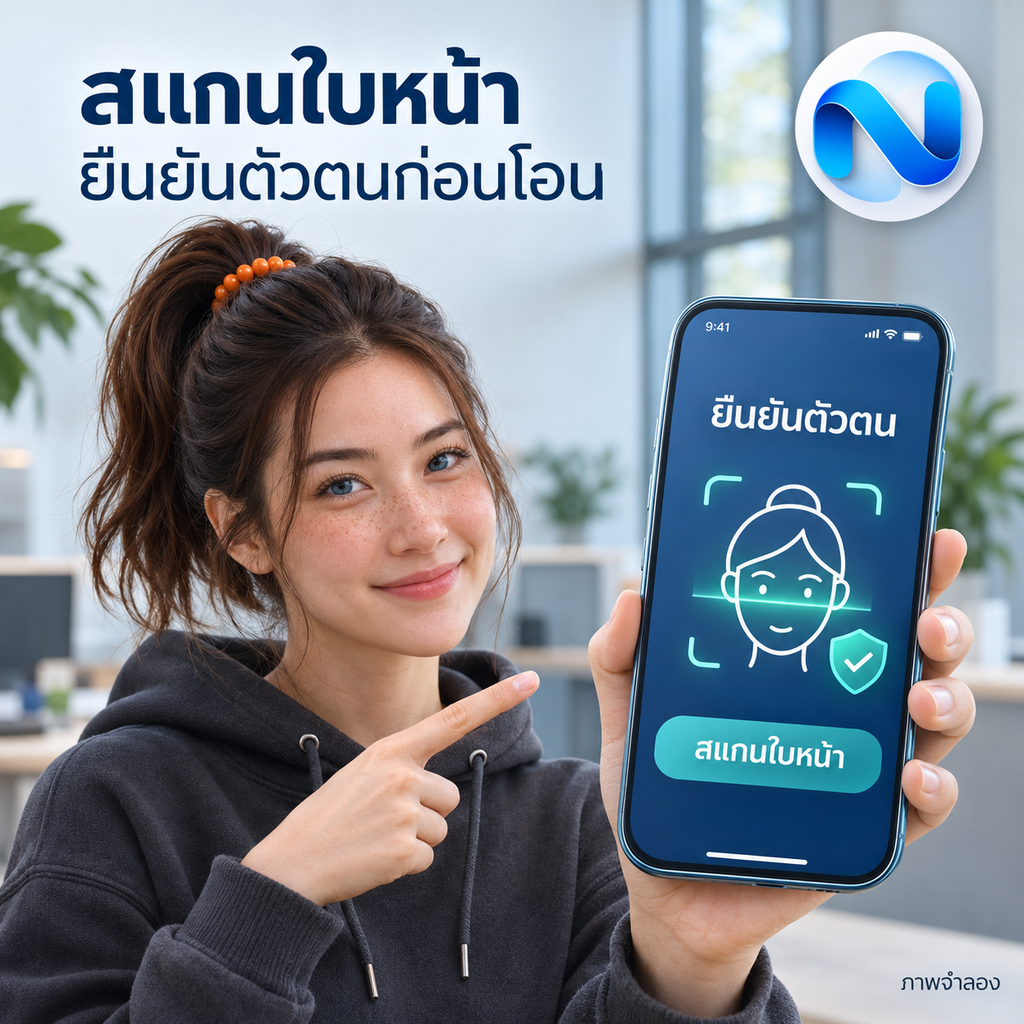
- การเปิดใช้ชีวมาตร (Biometric Authentication) ไม่ว่าจะเป็นการสแกนลายนิ้วมือ (Fingerprint Recognition) หรือการสแกนใบหน้า (Facial Recognition) ข้อมูลชีวมาตรจะถูกจัดเก็บและประมวลผลอยู่ภายในหน่วยรักษาความปลอดภัยของฮาร์ดแวร์มือถือ (เช่น Secure Enclave หรือ TrustZone) ข้อมูลเหล่านี้จะไม่รั่วไหลผ่านเครือข่ายอินเทอร์เน็ต ทำให้มิจฉาชีพดักจับได้ยาก
- การยืนยันตัวตนแบบหลายปัจจัย (Multi-Factor Authentication – MFA) ต้องเปิดใช้งานการแจ้งเตือนและการส่งรหัสผ่านใช้ครั้งเดียว (OTP) ผ่านระบบที่มีการเข้ารหัส และต้องไม่บอกรหัสผ่านหรือรหัส OTP แก่บุคคลอื่นในทุกกรณี
2. ตัดขาดเครือข่ายสาธารณะ ทำธุรกรรมผ่าน Mobile Data เท่านั้น
การเชื่อมต่ออินเทอร์เน็ตคือช่องทางขนส่งข้อมูลทางการเงิน Wi-Fi สาธารณะตามร้านกาแฟ ห้างสรรพสินค้า หรือสนามบิน มักเป็นเครือข่ายเปิดที่ไม่มีการเข้ารหัสข้อมูลที่รัดกุม หรืออาจเป็นเครือข่ายปลอม (Rogue Wi-Fi / Evil Twin) ที่แฮกเกอร์สร้างขึ้น
- การโจมตีแบบดักรับข้อมูล (Man-in-the-Middle Attack – MITM) เมื่อเชื่อมต่อ Wi-Fi ที่ไม่ปลอดภัย ผู้ประสงค์ร้ายสามารถดักรับทราฟฟิกข้อมูล ดึงรหัสผ่าน หรือสวมรอยการเชื่อมต่อไปยังเว็บไซต์และแอปพลิเคชันปลอมได้
- แนวทางปฏิบัติ เมื่อต้องการโอนเงิน จ่ายบิล หรือเปิดใช้งานแอปพลิเคชันการเงิน ให้สลับมาใช้สัญญาณโครงข่ายมือถือ (4G/5G) จากผู้ให้บริการเครือข่ายของคุณโดยตรง ซึ่งมีระบบการเข้ารหัสข้อมูลบนคลื่นความถี่วิทยุตามมาตรฐานเซลลูลาร์ที่มีความปลอดภัยสูงกว่าอย่างเห็นได้ชัด
3. ดาวน์โหลดแอปจาก Official Store และห้ามดัดแปลง OS (No Root / No Jailbreak)
ภัยคุกคามอันดับหนึ่งในปัจจุบันคือ “แอปดูดเงิน” ซึ่งมักหลอกล่อให้ผู้ใช้ดาวน์โหลดไฟล์ติดตั้งแบบ APK (ใน Android) หรือ Profile ติดตั้งภายนอก (ใน iOS) ผ่านลิงก์ในข้อความ SMS หรือหน้าโซเชียลมีเดียปลอม
- Official Stores เท่านั้น ดาวน์โหลดและอัปเดตแอปพลิเคชันจาก Google Play Store หรือ Apple App Store เท่านั้น เพราะมีกลไกตรวจสอบมัลแวร์ขั้นต้น (เช่น Google Play Protect)
- อันตรายของการ Root / Jailbreak การปลดล็อกสิทธิ์ระดับสูงสุดของระบบปฏิบัติการ (Root/Jailbreak) จะทำลายระบบ Sandbox ของระบบปฏิบัติการ ทำให้แอปพลิเคชันมัลแวร์สามารถเข้าถึงหน่วยความจำของแอปธนาคารและดักบันทึกการแตะหน้าจอ (Screen Logger) ได้โดยที่ผู้ใช้ไม่รู้ตัว แอปธนาคารมาตรฐานจะบล็อกการทำงานบนอุปกรณ์ที่ผ่านการดัดแปลง OS ทันทีเพื่อความปลอดภัย
4. ปิดกั้นการเข้าถึง Accessibility Services และฟังก์ชัน Remote Control
มัลแวร์ขโมยเงินยุคใหม่ไม่ได้เจาะระบบรหัสผ่านตรง ๆ แต่ใช้วิธีหลอกให้เหยื่อเปิดสิทธิ์ Accessibility Services (บริการช่วยเหลือการเข้าถึงสำหรับผู้พิการ) ซึ่งเป็นสิทธิ์ขั้นสูงในระบบ Android
- สิทธิ์ควบคุมระยะไกล เมื่อมัลแวร์ได้รับสิทธิ์นี้ จะสามารถอ่านค่าบนหน้าจอ สั่งกดปุ่ม ตรวจสอบรหัส PIN ที่ผู้ใช้พิมพ์ และโอนเงินออกไปเองในขณะที่หน้าจอมือถือถูกทำให้ดับลง
- การตรวจสอบสิทธิ์ เข้าไปที่การตั้งค่า (Settings) > การช่วยเหลือการเข้าถึง (Accessibility) ตรวจสอบว่าไม่มีแอปแปลกปลอมหรือแอปที่ไม่คุ้นเคยเปิดใช้งานสิทธิ์นี้อยู่ และห้ามติดตั้งแอปสำหรับรีโมทหน้าจอใด ๆ ตามคำสั่งของบุคคลที่อ้างตัวเป็นเจ้าหน้าที่รัฐหรือเจ้าหน้าที่ธนาคาร
5. ตั้งค่าจำกัดวงเงิน และตรวจสอบ Statement ผ่าน Notification เสมอ
การป้องกันเชิงโครงสร้างที่ดีที่สุดคือการจำกัดความเสียหายที่อาจเกิดขึ้น (Damage Control) ให้เหลือน้อยที่สุด หากเกิดเหตุการณ์ไม่คาดฝัน
- กำหนด Limit การทำธุรกรรม กำหนดวงเงินการโอนเงินต่อวัน (Daily Limit) ให้สอดคล้องกับพฤติกรรมการใช้งานจริง เช่น ตั้งไว้ที่ 5,000 หรือ 10,000 บาท หากจำเป็นต้องโอนเงินก้อนใหญ่ ค่อยปรับเพิ่มวงเงินและยืนยันตัวตนผ่านสแกนใบหน้าก่อนทำรายการ
- เปิดระบบ Real-time Notifications เปิดการแจ้งเตือนผ่าน SMS, แอปพลิเคชัน หรือ LINE Official Account ของธนาคาร เพื่อให้ทราบความเคลื่อนไหวทางบัญชีในทันที หากพบรายการผิดปกติแม้แต่บาทเดียว ให้รีบโทรแจ้ง Call Center ของธนาคารเพื่ออายัดบัญชีทันที
ตารางสรุป 5 กฎเหล็กสู่ความปลอดภัยทางการเงิน 100%
| กฎเหล็ก | สิ่งที่ควรทำ | สิ่งที่ต้องห้าม |
| 1. Authentication | ใช้ Biometrics และรหัส PIN ที่ไม่ซ้ำกับแอปอื่น | ตั้งรหัสเป็นวันเกิด หรือบอกเลข OTP ให้คนอื่น |
| 2. Network | ใช้เน็ตมือถือ (4G/5G) เมื่อทำธุรกรรม | ใช้งานแอปธนาคารผ่าน Free Wi-Fi สาธารณะ |
| 3. Installation | โหลดผ่าน Google Play / App Store เท่านั้น | โหลดไฟล์ .APK นอก Store หรือ Root/Jailbreak |
| 4. Permission | ปิด Accessibility Services ของแอปต้องสงสัย | กดยอมรับสิทธิ์การควบคุมหน้าจอให้ผู้อื่น |
| 5. Monitoring | ตั้งวงเงินโอนขั้นต่ำ และเปิดระบบแจ้งเตือนเงินเข้า-ออก | ปล่อยวงเงินโอนสูงสุดทิ้งไว้โดยไม่จำเป็น |
เทคโนโลยีด้านความปลอดภัยของ Mobile Banking มีการพัฒนาอย่างต่อเนื่อง แต่เกราะกำบังที่แข็งแกร่งที่สุดคือความระมัดระวังและพฤติกรรมของผู้ใช้ การยึดหลัก 5 กฎเหล็กนี้จะช่วยปกป้องทรัพย์สินของคุณให้ปลอดภัยจากอาชญากรรมไซเบอร์ได้อย่างยั่งยืน