รวมวิธีตั้งค่า Wi-Fi บ้านและออฟฟิศให้ปลอดภัยขั้นสูง ป้องกันคนแอบแย่งใช้เน็ต พร้อมเทคนิคป้องกันแฮกเกอร์เจาะระบบเครือข่ายด้วย WPA3 และ MAC Filtering
วิธีตั้งค่า Wi-Fi ให้ปลอดภัย ป้องกันคนแอบใช้เน็ตและแฮกเกอร์ฉบับจับมือทำ
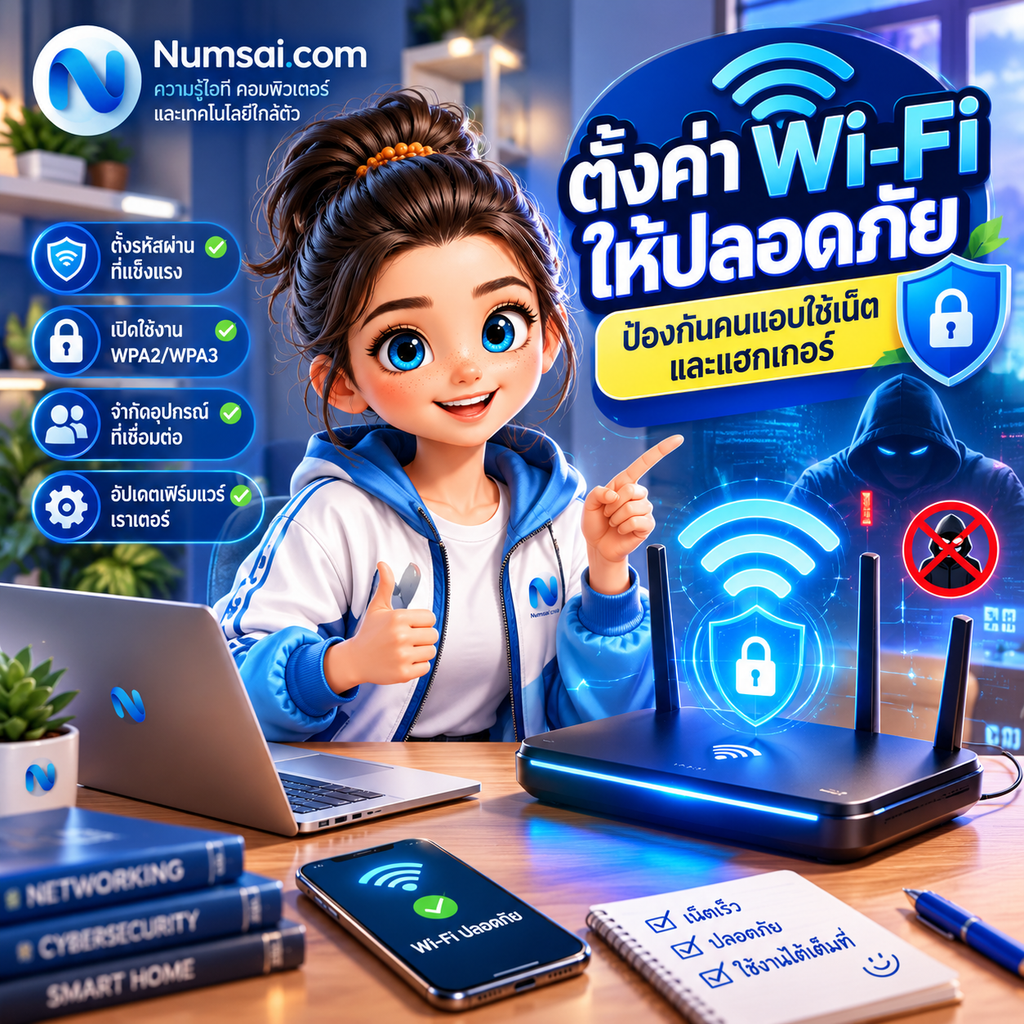
ในยุคดิจิทัลที่การทำงานและการใช้ชีวิตประจำวันต้องพึ่งพาอินเทอร์เน็ตอยู่ตลอดเวลา เครือข่ายไร้สายอย่าง Wi-Fi กลายเป็นช่องทางหลักในการเชื่อมต่ออุปกรณ์ต่างๆ เข้าด้วยกัน ไม่ว่าจะเป็นสมาร์ทโฟน คอมพิวเตอร์พกพา กล้องวงจรปิด หรืออุปกรณ์ Smart Home แต่ทราบหรือไม่ว่า Wi-Fi ที่ไม่มีการตั้งค่าความปลอดภัยอย่างถูกต้องเปรียบเสมือนการเปิดประตูบ้านทิ้งไว้ให้ผู้ไม่หวังดีเข้ามาได้ง่ายๆ
ปัญหาการถูกแอบใช้เน็ต (Wi-Fi Leeching) นอกจากจะส่งผลให้ความเร็วอินเทอร์เน็ตลดลง ช้า ช้าลงอย่างเห็นได้ชัดแล้ว อันตรายที่ร้ายแรงกว่านั้นคือ การตกเป็นเป้าหมายของแฮกเกอร์ (Cybercriminals) ที่สามารถเข้ามาดักจับข้อมูลส่วนบุคคล (Man-in-the-Middle Attack) แย่งชิงรหัสผ่าน รหัสบัญชีธนาคาร หรือใช้เครือข่ายของคุณในการทำผิดกฎหมาย บทความนี้ Numsai Tech จะพาคุณไปเรียนรู้วิธีตั้งค่า Wi-Fi ให้ปลอดภัยครอบคลุมทั้งเบื้องต้นและขั้นสูงครับ
1. เปลี่ยนรหัสผ่าน Admin ของ Router ทันที
สิ่งแรกที่หลายคนมองข้ามหลังจากการติดตั้งเราเตอร์ (Router) คือการปล่อยให้ Username และ Password สำหรับเข้าหน้าตั้งค่าระบบ (Admin Dashboard) เป็นค่าเริ่มต้นจากโรงงาน เช่น admin / admin หรือ admin / password
แฮกเกอร์สามารถค้นหารหัสผ่านเริ่มต้นเหล่านี้ได้ง่ายดายจากอินเทอร์เน็ต หากแฮกเกอร์เชื่อมต่อ Wi-Fi ของคุณได้ หรือสแกนเจอพอร์ตที่เปิดอยู่ เขาสามารถล็อกอินเข้าไปเปลี่ยนการตั้งค่าทั้งหมด แย่งสิทธิ์การเป็นเจ้าของเครือข่าย หรือฝังมัลแวร์ในเราเตอร์ได้ทันที
วิธีแก้ไข
- ล็อกอินเข้าสู่หน้าจัดการเราเตอร์ (มักจะเป็น IP Address เช่น
192.168.1.1หรือ192.168.0.1) - ไปที่เมนู System Tools หรือ Administration
- เปลี่ยนรหัสผ่านของระบบ Admin ให้เป็นรหัสผ่านที่ซับซ้อน ประกอบด้วยอักษรตัวพิมพ์ใหญ่ ตัวพิมพ์เล็ก ตัวเลข และสัญลักษณ์พิเศษ
2. เปลี่ยนชื่อเครือข่าย (SSID) และอย่าระบุข้อมูลส่วนตัว
ค่าเริ่มต้นของชื่อ Wi-Fi (SSID) มักระบุยี่ห้อและรุ่นของเราเตอร์ เช่น TP-Link_XXXX หรือ AIS_Fibre_5G การใช้ชื่อมาตรฐานเหล่านี้ทำให้ผู้ไม่หวังดีทราบว่าคุณกำลังใช้อุปกรณ์รุ่นใด ซึ่งช่วยให้พวกเขาสามารถค้นหาช่องโหว่ (Vulnerabilities) ที่เฉพาะเจาะจงของอุปกรณ์รุ่นนั้นเพื่อโจมตีได้ง่ายขึ้น
นอกจากนี้ ห้ามตั้งชื่อ SSID ด้วยข้อมูลส่วนตัว เช่น ชื่อ-นามสกุล, บ้านเลขที่ หรือเลขห้องพัก เพราะเป็นการระบุตัวตนและตำแหน่งของคุณให้ผู้ที่ผ่านไปมารู้ทันที
ข้อแนะนำ ตั้งชื่อ SSID ให้เป็นคำกลางๆ ที่ไม่สื่อถึงตัวตนและรุ่นอุปกรณ์ เช่น Coffee_Zone_5G หรือ Secret_Network
3. ยกระดับการเข้ารหัสความปลอดภัยด้วย WPA3 หรือ WPA2-AES
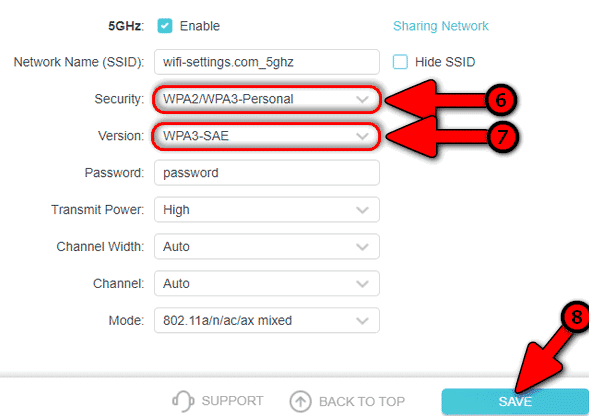
เลือกโหมดเข้ารหัสแบบ WPA3 หรือ WPA2-AES. Source: Wi-Fi Settings
การเลือกโหมดการเข้ารหัส (Encryption Protocol) คือหัวใจสำคัญในการปกป้องข้อมูลไร้สายที่วิ่งอยู่ในอากาศ มาตรฐานความปลอดภัยของ Wi-Fi มีการพัฒนามาอย่างต่อเนื่อง
- WEP / WPA (Obsolete) ตระกูลนี้เลิกรุ่นไปแล้ว มีช่องโหว่สูงมาก ถูกแฮกได้ภายในไม่กี่นาที
- WPA2-PSK (AES) มาตรฐานความปลอดภัยขั้นต่ำที่ควรใช้ในปัจจุบัน โดยต้องเลือกอัลกอริทึมเป็น AES เท่านั้น (หลีกเลี่ยง TKIP)
- WPA3-Personal มาตรฐานใหม่ล่าสุดที่ทนทานต่อการโจมตีแบบ Brute Force (การสุ่มรหัสผ่าน) และป้องกันการดักจับข้อมูลได้ดียิ่งขึ้น
วิธีแก้ไข เข้าไปที่เมนู Wireless Security บนเราเตอร์ และเลือกโหมดเป็น WPA3-Personal หากมีอุปกรณ์รุ่นเก่าที่ไม่รองรับ WPA3 ให้เลือกโหมดผสม WPA2/WPA3 Mixed Mode แทน
4. กำหนดรหัสผ่าน Wi-Fi ให้แข็งแกร่ง (Strong Passphrase)
การแอบใช้ Wi-Fi ส่วนใหญ่เกิดขึ้นเพราะรหัสผ่านเดาได้ง่าย เช่น เบอร์โทรศัพท์, วันเดือนปีเกิด หรือตัวเลขเรียงกันอย่าง 12345678
การตั้งรหัสผ่านที่ดีควรมีความยาวอย่างน้อย 12-16 ตัวอักษร โดยผสมผสานตัวอักษรภาษาอังกฤษตัวพิมพ์ใหญ่ พิมพ์เล็ก ตัวเลข และสัญลักษณ์พิเศษ หรือใช้เทคนิค Passphrase เช่น การนำคำศัพท์ที่ไม่เกี่ยวข้องกัน 3-4 คำมารวมกัน เช่น Blue-Coffee#Coffee2026! ซึ่งจดจำได้ง่ายสำหรับคุณ แต่สุ่มเดาได้ยากมากสำหรับโปรแกรมแฮกเกอร์
5. ปิดการใช้งาน WPS (Wi-Fi Protected Setup)
ฟีเจอร์ WPS ออกแบบมาเพื่อให้อุปกรณ์เชื่อมต่อกับเราเตอร์ได้ง่ายขึ้นโดยการกดปุ่มบนตัวเครื่องหรือกรอก PIN 8 หลัก แต่ในทางไซเบอร์ซีเคียวริตี้ WPS ถือเป็นช่องโหว่ความปลอดภัยระดับร้ายแรง เนื่องจากรหัส PIN 8 หลักสามารถถูกโจมตีด้วยวิธี Brute Force ได้ง่ายมากโดยใช้ซอฟต์แวร์สแกนเพียงไม่กี่ชั่วโมง
วิธีแก้ไข เข้าไปที่หน้าการตั้งค่า Wireless > WPS แล้วทำการเลือก Disable หรือ Off ทันที
6. เปิดใช้งาน Guest Network สำหรับผู้มาเยือนและอุปกรณ์ IoT
หากคุณเปิดบ้านต้อนรับเพื่อนฝูง หรือมีอุปกรณ์ Smart Home (เช่น หลอดไฟไฟฟ้าระบบอัจฉริยะ, หุ่นยนต์ดูดฝุ่น, กล้องวงจรปิด) การให้ทุกอุปกรณ์เชื่อมต่อบนเครือข่ายหลัก (Main Network) ถือเป็นความเสี่ยงอย่างมาก เพราะหากอุปกรณ์ IoT ตัวใดตัวหนึ่งมีช่องโหว่ แฮกเกอร์จะสามารถเข้าถึงคอมพิวเตอร์และข้อมูลสำคัญทั้งหมดในเครือข่ายเดียวกันได้
เทคนิคแยกเครือข่ายด้วย Guest Network
- เปิดใช้งาน Guest Network บนเราเตอร์
- กำหนดรหัสผ่านแยกจากเครือข่ายหลัก
- ตั้งค่าการจำกัดความเร็ว (Bandwidth Control) เพื่อไม่ให้กระทบกับการใช้งานหลัก
- ตรวจสอบให้แน่ใจว่าเปิดใช้งานฟังก์ชัน Access Isolation หรือ AP Isolation เพื่อป้องกันไม่ให้อุปกรณ์ใน Guest Network แอบคุยหรือเข้าถึงกันเองได้
7. เทคนิคความปลอดภัยขั้นสูง MAC Address Filtering และปิดการโชว์ SSID
สำหรับผู้ที่ต้องการเพิ่มระดับความคุ้มกันเครือข่ายให้รัดกุมยิ่งขึ้น สามารถนำเทคนิคขั้นสูงเหล่านี้ไปปรับใช้ได้:
- MAC Address Filtering อุปกรณ์ไอทีทุกชนิดจะมีรหัสประจำตัวการ์ดจอ/การ์ดแลนที่ไม่ซ้ำกัน เรียกว่า MAC Address คุณสามารถตั้งค่าเราเตอร์ให้ยอมรับเฉพาะอุปกรณ์ที่มีรหัส MAC Address ที่กำหนดไว้ล่างสุด (Whitelist) เท่านั้น แม้ผู้อื่นรู้รหัสผ่าน Wi-Fi ก็จะไม่สามารถเชื่อมต่อได้
- Hide SSID (ปิดการกระจายชื่อ Wi-Fi) การซ่อนชื่อเครือข่ายจะทำให้ผู้ใช้งานทั่วไปมองไม่เห็น Wi-Fi ของคุณในรายการค้นหา ผู้ที่ต้องการเชื่อมต่อจะต้องพิมพ์ชื่อ SSID และรหัสผ่านอย่างถูกต้องตรงกันทุกตัวอักษรด้วยตนเอง
สรุปขั้นตอนการตรวจสอบความปลอดภัย Wi-Fi
| รายการตรวจสอบ (Checklist) | ระดับความสำคัญ | สถานะที่แนะนำ |
| เปลี่ยนรหัสผ่าน Admin เราเตอร์ | Critical (จำเป็นที่สุด) | เปลี่ยนใหม่ทันที |
| โหมดการเข้ารหัสความปลอดภัย | Critical (จำเป็นที่สุด) | WPA3 หรือ WPA2-AES |
| ปิดฟังก์ชัน WPS | High (สำคัญมาก) | Disable |
| ตั้งรหัสผ่าน Wi-Fi ยาว > 12 หลัก | High (สำคัญมาก) | เปลี่ยนให้ซับซ้อน |
| เปิดใช้ Guest Network ให้แขก/IoT | Medium (แนะนำ) | Enable (แยกวง Vlan) |
การตั้งค่าความปลอดภัยให้เครือข่าย Wi-Fi เป็นกระบวนการที่ทำได้ง่ายและใช้เวลาไม่นาน แต่ช่วยป้องกันความเสียหายต่อข้อมูลและทรัพย์สินทางดิจิทัลได้อย่างมหาศาล ลองนำเทคนิคจาก Numsai Tech ในบทความนี้ไปปรับใช้กับเราเตอร์ที่บ้านหรือออฟฟิศของคุณ เพื่อสร้างเครือข่ายไร้สายที่ปลอดภัยและเสถียรที่สุดครับ