สถิติภัยคุกคามทางไซเบอร์ล่าสุดชี้ให้เห็นว่าประเทศไทยตกเป็นเป้าหมายหลักของขบวนการมิจฉาชีพในภูมิภาคเอเชีย โดยมีสายโทรศัพท์และข้อความ SMS หลอกลวงพุ่งเป้ามาที่คนไทยกว่า 173 ล้านครั้ง สร้างความเสียหายรวมมูลค่าหลายหมื่นล้านบาทต่อปี รูปแบบการโจมตีได้ยกระดับจากแฮกเกอร์ทั่วไปสู่ระบบ “โรงงานมิจฉาชีพ” ที่ใช้เทคโนโลยีขั้นสูงอย่างปัญญาประดิษฐ์ (AI) และการนำข้อมูลส่วนบุคคลที่รั่วไหล (Data Breach) มาประกอบการสร้างสถานการณ์หลอกลวง การทำความเข้าใจโครงสร้างการทำงานของกลโกงเหล่านี้คือปราการด่านแรกในการป้องกันความเสียหายทางทรัพย์สินและข้อมูลส่วนตัว
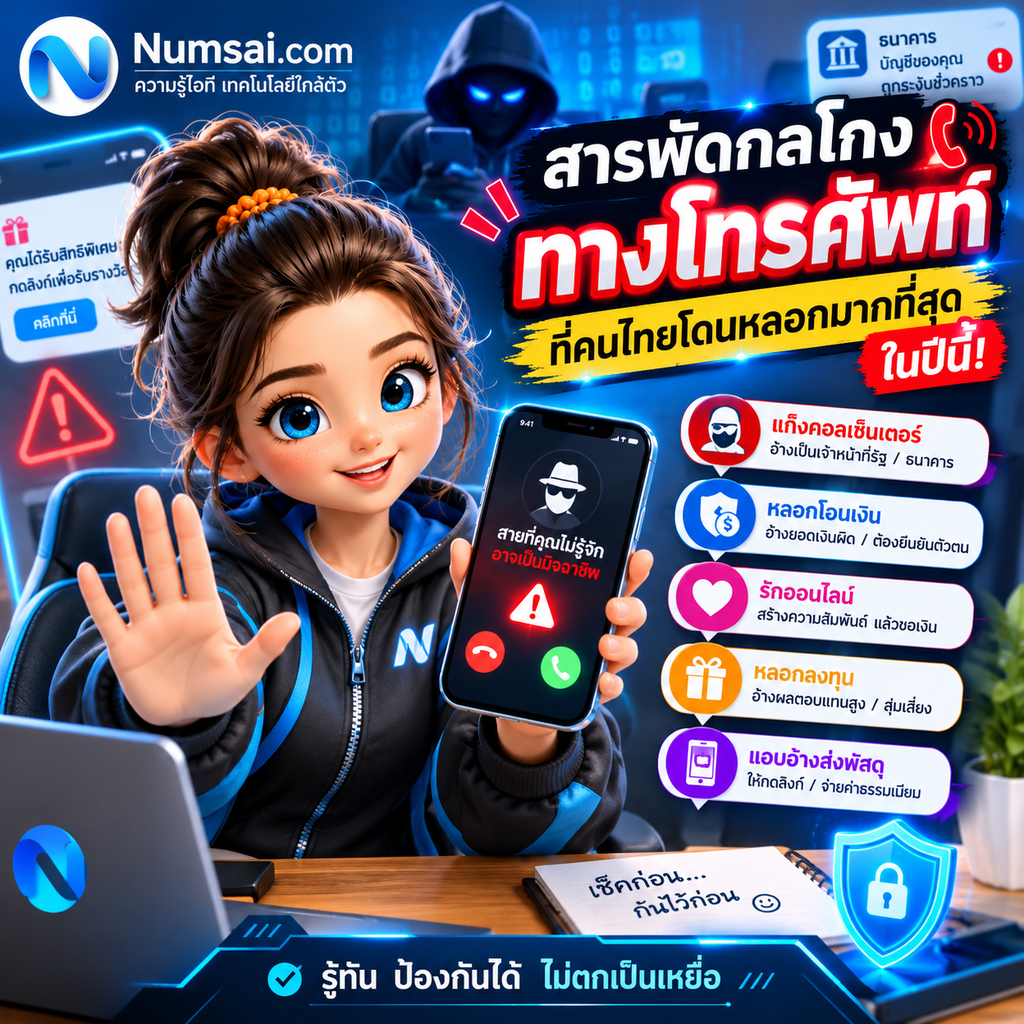
4 กลโกงทางโทรศัพท์และภัยไซเบอร์ที่ระบาดหนักที่สุด
กลุ่มมิจฉาชีพในปัจจุบันไม่ได้ใช้เพียงการสุ่มโทรศัพท์ (Cold Calling) อีกต่อไป แต่มีการวางโครงสร้างข้อมูลและใช้หลักจิตวิทยาแบบเจาะจงเป้าหมาย (Spear Phishing) อย่างแยบยล รูปแบบที่พบสถิติการหลอกลวงสำเร็จสูงสุดมีดังนี้
1. คอลเซ็นเตอร์แบบเจาะจงเป้าหมาย (Hyper-Personalized Call Centers)
มิจฉาชีพเปลี่ยนยุทธวิธีจากการข่มขู่ด้วยข้อมูลแบบสุ่ม เป็นการอ้างอิงข้อมูลส่วนบุคคลเชิงลึก ข้อมูลกว่า 94% ของหมายเลขโทรศัพท์ที่รั่วไหลมักมีชื่อ นามสกุล และหมายเลขบัตรประชาชนพ่วงมาด้วย มิจฉาชีพจะสวมรอยเป็นเจ้าหน้าที่รัฐ เจ้าหน้าที่ตำรวจ หรือพนักงานธนาคาร โดยแจ้งเหตุการณ์ที่ดูสมจริง เช่น การพัวพันกับคดีฟอกเงิน สินค้าตกค้างที่ศุลกากร หรือปัญหาเรื่องภาษี ความแม่นยำของข้อมูลส่วนตัวที่มิจฉาชีพอ่านให้ฟังทำให้เหยื่อลดความระมัดระวังลง และนำไปสู่การหลอกให้โอนเงินหรือติดตั้งซอฟต์แวร์ควบคุมเครื่อง
2. หลอกให้ทำงานออนไลน์และทำภารกิจ (Task & Online Job Scams)
จากสถิติของศูนย์ต่อต้านการฉ้อโกงออนไลน์ (ACSC) คดีหลอกทำงานออนไลน์ได้กลายเป็นกลุ่มที่สร้างความเสียหายสูงสุดเป็นอันดับ 1 ในหลายสัปดาห์ติดต่อกัน รูปแบบนี้มักเริ่มต้นจากการทักแชทหรือโทรศัพท์เสนองานเสริมที่ทำได้ง่ายผ่านมือถือ เช่น การกดไลก์วิดีโอ การรีวิวสินค้า หรือการกดรับออเดอร์ในแพลตฟอร์มอีคอมเมิร์ซปลอม เหยื่อจะได้รับผลตอบแทนจริงในภารกิจแรกๆ เพื่อสร้างความเชื่อใจ จากนั้นระบบจะบังคับให้เหยื่อ “สำรองเงินทุน” หรือเติมเงินเข้ากระเป๋าเงินดิจิทัล (Wallet) ในจำนวนที่สูงขึ้นเรื่อยๆ เมื่อเหยื่อต้องการถอนเงิน ระบบจะอ้างว่าทำผิดเงื่อนไขและต้องโอนเงินปลดล็อก ทำให้สูญเสียเงินจำนวนมหาศาล
3. การใช้ AI โคลนเสียงและวิดีโอ (Deepfake & AI Voice Cloning)
เทคโนโลยีปัญญาประดิษฐ์ถูกนำมาใช้เป็นเครื่องมือหลักในการสร้างความน่าเชื่อถือ มิจฉาชีพใช้ AI วิเคราะห์และโคลนเสียง (Voice Cloning) ของบุคคลใกล้ชิดหรือผู้บังคับบัญชา โดยอาศัยข้อมูลเสียงที่ตัดตอนมาจากโซเชียลมีเดียของเหยื่อ จากนั้นจะโทรศัพท์เข้ามาขอความช่วยเหลือฉุกเฉินทางการเงิน นอกจากนี้ยังมีการใช้ Deepfake เพื่อสร้างวิดีโอคอลสวมรอยเป็นบุคคลอื่น (เช่น Romance Scam ที่แอบอ้างเป็นชาวต่างชาติฐานะดี) ทำให้การยืนยันตัวตนผ่านสายตาและเสียงไม่ใช่สิ่งที่เชื่อถือได้ 100% อีกต่อไป
4. SMS ฟิชชิงและแอปพลิเคชันดูดเงิน (Phishing SMS & Malware Apps)
คนไทยได้รับข้อความ SMS สแปมและฟิชชิงกว่า 134 ล้านข้อความ โดย 85% ของข้อความเหล่านี้ใช้เทคนิคหลบเลี่ยงระบบกรองสแปมของค่ายมือถือด้วยการใส่อักขระพิเศษหรืออีโมจิ เนื้อหามักอ้างถึงสิทธิพิเศษ เงินกู้ดอกเบี้ยต่ำ หรือการแจ้งเตือนพัสดุ เมื่อเหยื่อคลิกลิงก์ จะถูกนำไปสู่หน้าเว็บไซต์ปลอมเพื่อหลอกขอรหัส OTP หรือถูกหลอกให้ดาวน์โหลดไฟล์ .APK นอกสโตร์ทางการ ซึ่งเป็นมัลแวร์ประเภท Remote Access Trojan (RAT) เมื่อติดตั้งสำเร็จ มิจฉาชีพจะสามารถควบคุมหน้าจอสมาร์ทโฟนของเหยื่อได้จากระยะไกล และทำการโอนเงินออกจากแอปพลิเคชันธนาคาร (แอปดูดเงิน) ได้ทันที
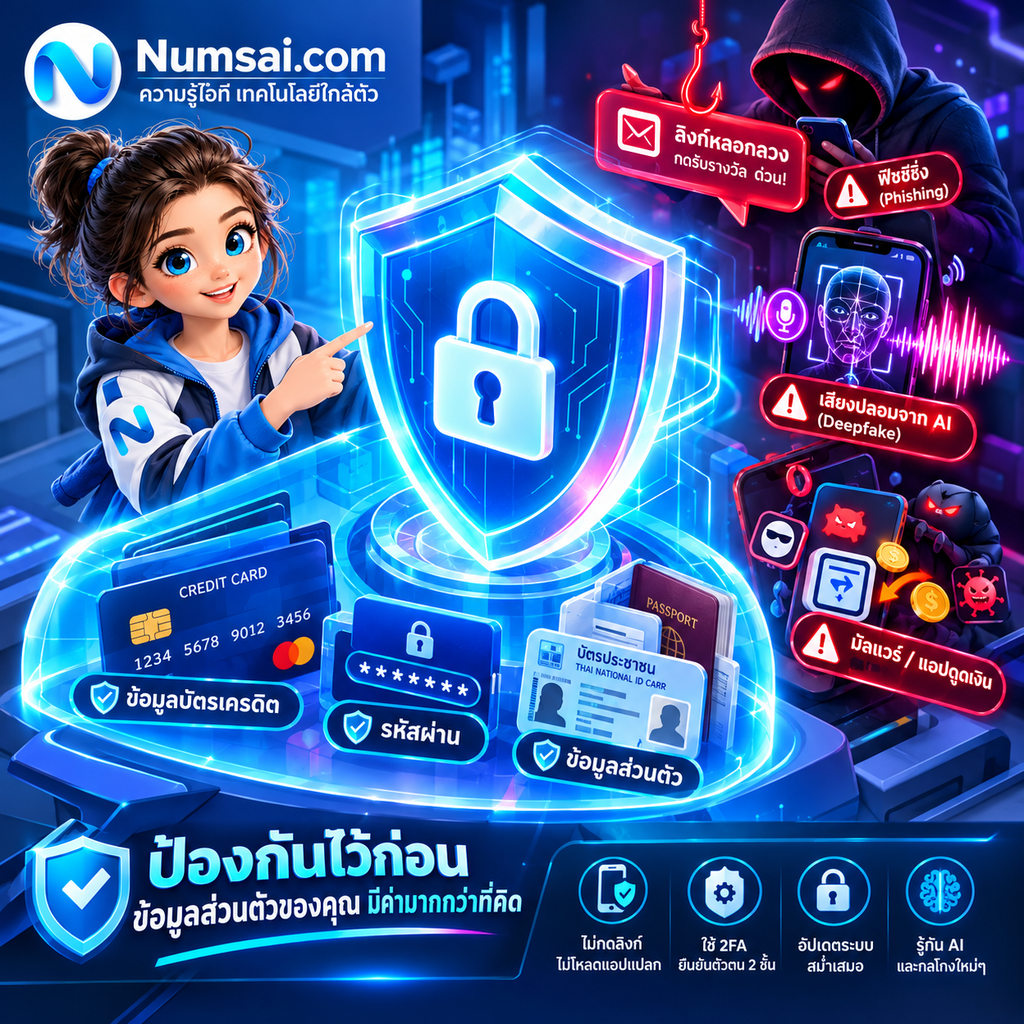
สถาปัตยกรรมการป้องกันตนเองจากภัยไซเบอร์
การป้องกันความเสียหายจากกลโกงเหล่านี้ ต้องอาศัยทั้งเทคโนโลยีรักษาความปลอดภัยและการสร้างความตระหนักรู้ (Cybersecurity Awareness) ในระดับบุคคล ดังนี้
- ใช้หลักการ Zero Trust (ไม่เชื่อใจสิ่งใดจนกว่าจะตรวจสอบ) แม้ปลายสายจะทราบชื่อ นามสกุล หรือหมายเลขบัตรประชาชนของคุณอย่างถูกต้อง ให้สันนิษฐานไว้ก่อนว่าเป็นข้อมูลที่ได้มาจากการรั่วไหล (Data Breach) ห้ามยืนยันข้อมูลส่วนตัวเพิ่มเติมโดยเด็ดขาด ตัดสายและติดต่อกลับไปยังหน่วยงานที่ถูกแอบอ้างด้วยหมายเลขโทรศัพท์อย่างเป็นทางการเสมอ
- ติดตั้งแอปพลิเคชันคัดกรองสายเรียกเข้า การใช้เทคโนโลยีระบุตัวตนผู้โทร เช่น Whoscall สามารถช่วยกรองหมายเลขที่ถูกรายงานว่าเป็นมิจฉาชีพหรือสแปมได้แบบเรียลไทม์ ช่วยลดโอกาสในการรับสายจากแก๊งคอลเซ็นเตอร์
- ปิดกั้นการติดตั้งแอปพลิเคชันจากแหล่งที่ไม่รู้จัก เข้าไปที่การตั้งค่าความปลอดภัยของสมาร์ทโฟน (โดยเฉพาะระบบ Android) และปิดการอนุญาต “Install Unknown Apps” (การติดตั้งแอปจากแหล่งที่ไม่รู้จัก) ดาวน์โหลดซอฟต์แวร์ผ่าน Official Store เช่น Google Play Store หรือ Apple App Store เท่านั้น
- ระวังพฤติกรรมดึงออกจากแพลตฟอร์ม (Off-Platform Routing) หากมีการซื้อขายสินค้าหรือคุยเรื่องงานผ่านแพลตฟอร์มที่มีความน่าเชื่อถือ แล้วอีกฝ่ายพยายามชวนให้ย้ายไปคุยต่อในแอปพลิเคชันแชทส่วนตัว (เช่น LINE หรือ Telegram) เพื่อทำธุรกรรม ให้สงสัยทันทีว่าเป็นกลอุบายของมิจฉาชีพที่ต้องการหลบเลี่ยงระบบตรวจสอบของแพลตฟอร์มหลัก
การตระหนักรู้ถึงเทคโนโลยีที่มิจฉาชีพนำมาประยุกต์ใช้ ไม่ว่าจะเป็น AI Deepfake, การควบคุมหน้าจอระยะไกล หรือจิตวิทยาในการสร้างภารกิจลวง จะช่วยให้คุณสามารถระบุความผิดปกติได้รวดเร็วขึ้น หากพลาดท่าตกเป็นเหยื่อ หรือพบพฤติกรรมน่าสงสัย การระงับอายัดบัญชีอย่างทันท่วงทีคือสิ่งสำคัญที่สุด สามารถติดต่อแจ้งเหตุและอายัดบัญชีได้ที่ศูนย์ AOC สายด่วน 1441 ตลอด 24 ชั่วโมง เพื่อยับยั้งความเสียหายก่อนที่เงินจะถูกโอนออกนอกระบบอย่างถาวร