ทำความรู้จักโหมดการส่งข้อมูล (Forwarding Mode) บน Wireless Controller เจาะลึกความแตกต่างระหว่าง Central Forwarding และ Local Forwarding พร้อมตารางเปรียบเทียบและแนวทางเลือกใช้สำหรับองค์กร
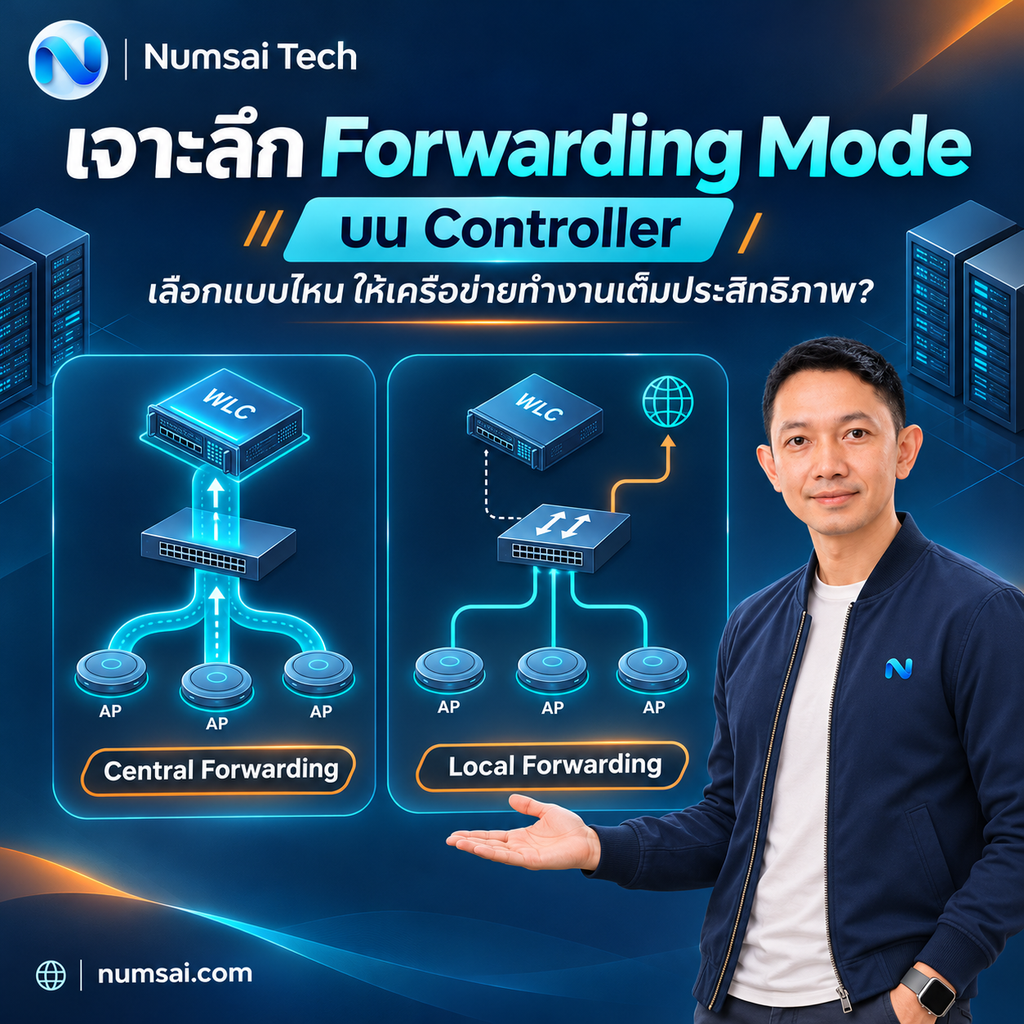
เจาะลึกโหมดการส่งข้อมูล (Forwarding Mode) บน Controller เลือกใช้แบบไหนให้ระบบเครือข่ายทำงานเต็มประสิทธิภาพ?
ในยุคที่องค์กรธุรกิจขับเคลื่อนด้วยระบบคลาวด์ แอปพลิเคชันแบบเรียลไทม์ และการเชื่อมต่อไร้สายความเร็วสูงอย่างมาตรฐาน Wi-Fi 6E และ Wi-Fi 7 การวางโครงสร้างเครือข่ายระดับองค์กร (Enterprise WLAN) ไม่ได้จบลงแค่การซื้ออุปกรณ์ Access Point (AP) มาติดตั้งให้ครอบคลุมพื้นที่เท่านั้น แต่หัวใจสำคัญที่วิศวกรเครือข่าย (Network Engineer) ให้ความสำคัญอย่างยิ่งคือ “เส้นทางการไหลของข้อมูล” หรือ Forwarding Mode บนอุปกรณ์ Controller
การตั้งค่าโหมดการส่งข้อมูลที่เหมาะสมส่งผลโดยตรงต่อความเร็วในการรับส่งแพ็กเกจ (Throughput) ค่าความหน่วง (Latency) ความปลอดภัยทางไซเบอร์ รวมถึงความเสถียรของระบบในกรณีที่เกิดเหตุขัดข้อง บทความนี้จะพาไปเจาะลึกการทำงานของ Forwarding Mode บน Wireless LAN Controller (WLC) ตั้งแต่พื้นฐานสถาปัตยกรรม การทำงานเชิงลึกของแต่ละโหมด ไปจนถึงหลักการเลือกใช้งานให้เหมาะสมกับโครงสร้างของแต่ละองค์กร
พื้นฐานการทำงานของ Control Plane และ Data Plane บนระบบ WLAN
ก่อนจะเจาะลึกถึงโหมดการส่งข้อมูล จำเป็นต้องเข้าใจหลักการแยกส่วนการทำงานในสถาปัตยกรรมเครือข่ายสมัยใหม่ (ทั้งในระบบ Wireless Controller และ Software-Defined Networking หรือ SDN) ซึ่งแบ่งออกเป็น 2 ส่วนหลัก ได้แก่
- Control Plane (ส่วนควบคุมและจัดการ) ทำหน้าที่ส่งข้อมูลการตั้งค่า (Configuration) การตรวจสอบสิทธิ์ผู้ใช้งาน (Authentication) การจัดการคลื่นความถี่ (RF Management) และการอัปเดตเฟิร์มแวร์ของ Access Point โดยข้อมูลส่วนนี้จะวิ่งผ่านโปรโตคอลมาตรฐานอย่าง CAPWAP (Control and Provisioning of Wireless Access Points) เชื่อมต่อระหว่าง AP และ Controller เสมอ
- Data Plane (ส่วนรับส่งข้อมูลผู้ใช้งาน) คือแพ็กเกจข้อมูลจริงที่ผู้ใช้งานรับส่ง เช่น การเปิดเว็บไซต์ การประชุมวิดีโอคอล การอัปโหลดไฟล์ หรือการดึงข้อมูลจากเซิร์ฟเวอร์
คำว่า Forwarding Mode บน Controller ก็คือการกำหนดนโยบายว่า “ข้อมูลในส่วนของ Data Plane จะถูกส่งผ่านเส้นทางใด” ระหว่างการวิ่งรวมเข้าสู่ศูนย์กลาง หรือการส่งออกสู่เครือข่ายท้องถิ่นโดยตรง
1. Central Forwarding Mode (Tunnel Mode / Central Switching)
Central Forwarding Mode (ในบางผู้ผลิตเช่น Cisco เรียกว่า Central Switching หรือใน Aruba เรียกว่า Tunnel Forwarding) คือโหมดการทำงานแบบรวมศูนย์ ในโหมดนี้ Access Point จะทำหน้าที่เพียงรับสัญญาณไร้สายจากอุปกรณ์ลูกข่าย (Client) แปลงเฟรมข้อมูลจากมาตรฐาน 802.11 เป็น 802.3 แล้วห่อหุ้มแพ็กเกจทั้งหมด (Encapsulation) ส่งผ่านอุโมงค์ CAPWAP Data Tunnel ตรงไปยัง Wireless Controller ส่วนกลาง
เมื่อแพ็กเกจเดินทางไปถึง Controller ตัว Controller จะทำการแกะห่อข้อมูล (Decapsulation) ตรวจสอบสิทธิ์และนโยบายความปลอดภัย จากนั้นจึงส่งข้อมูลต่อไปยัง Core Switch หรือ Firewall เพื่อออกสู่อินเทอร์เน็ตหรือเซิร์ฟเวอร์ภายใน
ข้อดีของ Central Forwarding Mode
- ควบคุมความปลอดภัยและนโยบายได้จากจุดเดียว (Centralized Security & Policy) เนื่องจากทราฟฟิกทั้งหมดต้องวิ่งผ่าน Controller ผู้ดูแลระบบจึงสามารถบังคับใช้ Firewall Policy, Access Control List (ACL), การจำกัดแบนด์วิดท์ (QoS) และการตรวจสอบทราฟฟิกเชิงลึกได้จากศูนย์กลางอย่างเบ็ดเสร็จ
- การทำ Seamless Roaming ที่สมบูรณ์แบบ เมื่อผู้ใช้งานเดินถือสมาร์ทโฟนหรือโน้ตบุ๊กข้ามไปยัง AP ตัวอื่น (แม้จะอยู่คนละอาคารหรือคนละ VLAN ในระดับ Access Switch) การเชื่อมต่อจะไม่สะดุดและได้ IP Address เดิมเสมอ เพราะ Controller เป็นผู้จัดการตาราง MAC Address และ Session ทั้งหมดไว้ที่จุดเดียว
- ลดความซับซ้อนในการตั้งค่า Switch หน้างาน พอร์ตของ Access Switch ที่เชื่อมต่อกับ AP ต้องการเพียง VLAN เดียวสำหรับให้ AP ติดต่อกับ Controller (Management VLAN) โดยไม่จำเป็นต้องทำ Trunk VLAN ของผู้ใช้งานทุกแผนกไปที่ Switch ทุกตัว
ข้อจำกัดของ Central Forwarding Mode
- เสี่ยงต่อปัญหาคอขวด (Throughput Bottleneck) เมื่อมีผู้ใช้งานจำนวนมากและมีการรับส่งข้อมูลขนาดใหญ่ ทราฟฟิกทั้งหมดจะมากระจุกตัวอยู่ที่พอร์ตของ Controller เพียงจุดเดียว ทำให้เกิดภาระโหลดสูงและอาจจำกัดความเร็วรวมของระบบ
- ค่าความหน่วงสูงขึ้น (Higher Latency) ข้อมูลต้องเดินทางอ้อมไปยัง Controller ก่อนเสมอ แม้ว่าผู้ใช้งานสองคนจะนั่งอยู่ข้างกันและเชื่อมต่อ AP ตัวเดียวกัน ข้อมูลก็ยังต้องวิ่งไปหา Controller แล้วค่อยย้อนกลับมา
- พึ่งพาลิงก์เชื่อมต่อส่วนกลาง (WAN Dependency) หากใช้งานในรูปแบบสาขาย่อย (Branch Office) แล้วสายสัญญาณ WAN ที่เชื่อมกลับมายังสำนักงานใหญ่ขาด การเชื่อมต่อ Wi-Fi ของสาขานั้นจะไม่สามารถส่งข้อมูลใดๆ ได้เลย
2. Local Forwarding Mode (Direct Switching / Bridge Mode)
Local Forwarding Mode (หรือเรียกว่า Local Switching, Direct Forwarding หรือใน Cisco FlexConnect / Aruba Bridge Mode) คือสถาปัตยกรรมที่ออกแบบมาเพื่อปลดล็อกข้อจำกัดด้านแบนด์วิดท์ในยุคปัจจุบัน
ในโหมดนี้ ระบบจะแยกเส้นทางของ Control Plane และ Data Plane ออกจากกันอย่างชัดเจน โดย Control Plane ยังคงเชื่อมต่อผ่านอุโมงค์ CAPWAP ไปยัง Controller เพื่อรับคำสั่งและนโยบายเหมือนเดิม แต่ Data Plane จะถูกถอดรหัสและแปลงเป็นแพ็กเกจเครือข่ายปกติที่ตัว Access Point ทันที จากนั้น AP จะส่งข้อมูลออกไปยัง Access Switch ในพื้นที่นั้นโดยตรง (Local Breakout) โดยไม่ต้องวิ่งอ้อมไปหา Controller
ข้อดีของ Local Forwarding Mode
- ประสิทธิภาพสูงสุดและลดความหน่วง (High Throughput & Low Latency) ข้อมูลถูกส่งออกสู่เครือข่ายท้องถิ่นหรืออินเทอร์เน็ตผ่านเส้นทางที่สั้นที่สุด ช่วยลดภาระการทำงานของ Controller และรองรับทราฟฟิกความเร็วสูงระดับ Multi-Gigabit ของ Wi-Fi 6/7 ได้อย่างเต็มประสิทธิภาพ
- ประหยัดแบนด์วิดท์ของสาย WAN เหมาะอย่างยิ่งสำหรับองค์กรที่มีสาขาย่อยจำนวนมาก (เช่น ร้านค้าปลีก โรงพยาบาลเครือข่าย หรือโรงงาน) เพราะทราฟฟิกการใช้งานอินเทอร์เน็ตทั่วไปของสาขาจะออกอินเทอร์เน็ตที่สาขานั้นเลย ไม่กินแบนด์วิดท์ของท่อหลักที่เชื่อมกลับสำนักงานใหญ่
- ความทนทานต่อเหตุขัดข้องสูง (High Survivability) ในกรณีที่ Controller ส่วนกลางล่ม หรือสายเชื่อมต่อระหว่างสาขากับสำนักงานใหญ่ขาดหายไป Access Point ในโหมด Local Forwarding ที่รองรับการทำงานแบบ Standalone Mode จะยังคงให้บริการ Wi-Fi แก่ผู้ใช้งานในพื้นที่ได้อย่างต่อเนื่อง
ข้อจำกัดของ Local Forwarding Mode
- การตั้งค่า Switch หน้างานซับซ้อนขึ้น พอร์ตของ Access Switch ที่เชื่อมต่อกับ AP ต้องตั้งค่าเป็นโหมด Trunk และต้องกำหนด VLAN ของผู้ใช้งานทุกกลุ่ม (เช่น VLAN พนักงาน, VLAN ผู้มาติดต่อ, VLAN อุปกรณ์ IoT) ให้สอดคล้องกันทั้งระบบ
- การควบคุมความปลอดภัยกระจายตัว การกรองทราฟฟิกและการทำ Firewall ต้องไปจัดการที่อุปกรณ์ Switch หรือ Firewall ประจำพื้นที่นั้นๆ แทนที่จะควบคุมได้เบ็ดเสร็จบน Controller ตัวเดียว
- ข้อจำกัดในการ Roaming ข้าม Subnet หากผู้ใช้งานเคลื่อนที่ข้ามพื้นที่ที่มีการแบ่ง L3 Subnet แตกต่างกัน การทำ Roaming อาจใช้เวลานานขึ้นหรือต้องขอรับ IP Address ใหม่ เว้นแต่จะมีการออกแบบระบบ L2 Extended หรือ VXLAN ร่วมด้วย
3. Mixed Forwarding Mode (Hybrid Architecture)
สำหรับองค์กรขนาดใหญ่ที่มีความต้องการหลากหลาย ระบบ Controller สมัยใหม่มักรองรับการทำงานแบบ Mixed Forwarding Mode ซึ่งเปิดโอกาสให้ผู้ดูแลระบบสามารถกำหนดโหมดการส่งข้อมูลแยกตาม SSID หรือแยกตาม VLAN / User Role บน Access Point ตัวเดียวกันได้
ตัวอย่างการใช้งานจริง เช่น
- SSID สำหรับพนักงานองค์กร (Corporate Wi-Fi) ตั้งค่าเป็น Central Forwarding เพื่อให้ทราฟฟิกวิ่งเข้าสู่ศูนย์ข้อมูลหลัก สามารถเข้าถึงเซิร์ฟเวอร์ภายในได้อย่างปลอดภัยและทำ Seamless Roaming ข้ามอาคารได้อย่างไร้รอยต่อ
- SSID สำหรับผู้มาติดต่อ (Guest Wi-Fi) ตั้งค่าเป็น Local Forwarding เพื่อแยกทราฟฟิกออกสู่อินเทอร์เน็ตของพื้นที่นั้นโดยตรง ไม่ให้กินแบนด์วิดท์ของท่อหลักและแยกวงเครือข่ายออกจากระบบภายในอย่างเด็ดขาด
ตารางเปรียบเทียบ Central Forwarding vs Local Forwarding
| หัวข้อเปรียบเทียบ | Central Forwarding Mode | Local Forwarding Mode |
| เส้นทางข้อมูล (Data Plane) | วิ่งผ่านอุโมงค์ CAPWAP ไปที่ Controller | ส่งตรงออกที่พอร์ตของ Access Point ทันที |
| เส้นทางควบคุม (Control Plane) | วิ่งผ่านอุโมงค์ CAPWAP ไปที่ Controller | วิ่งผ่านอุโมงค์ CAPWAP ไปที่ Controller |
| ความเร็วและความหน่วง (Latency) | ปานกลาง (ขึ้นอยู่กับสเปกและพอร์ตของ Controller) | สูงมาก / ความหน่วงต่ำ (ส่งข้อมูลเส้นทางตรง) |
| การตั้งค่า Access Switch | ง่าย (ใช้เพียง Management VLAN เดียว) | ซับซ้อน (ต้องทำ Trunk และขยาย VLAN ไปทุกจุด) |
| การจัดการความปลอดภัย | รวมศูนย์ (ทำ Policy/Firewall ที่จุดเดียว) | กระจายศูนย์ (ต้องตั้งค่าที่ Switch/Firewall หน้างาน) |
| ความเสถียรเมื่อหลุดจาก Controller | หยุดให้บริการ (หากไม่มีระบบสำรอง HA) | ยังคงใช้งานเครือข่าย lan ได้ตามปกติ |
| ลักษณะองค์กรที่เหมาะสม | สำนักงานอาคารเดี่ยว, มหาวิทยาลัย, องค์กรที่เน้นความปลอดภัยเข้มงวด | องค์กรที่มีหลายสาขา (Branch), โรงงาน, คลังสินค้า, ห้างสรรพสินค้า |
แนวทางการเลือกใช้ Forwarding Mode ให้เหมาะกับองค์กร
การตัดสินใจเลือกโหมดการส่งข้อมูลบน Controller ไม่มีสูตรสำเร็จตายตัว แต่ควรพิจารณาจากปัจจัยหลัก 3 ประการ ได้แก่
- โครงสร้างทางกายภาพ (Network Topology) หากองค์กรตั้งอยู่ในอาคารเดียวหรือแคมปัสที่มีสายไฟเบอร์ออปติกความเร็วสูงเชื่อมต่อถึงกันทั้งหมด Central Forwarding จะช่วยให้การบริหารจัดการง่ายและปลอดภัยที่สุด แต่หากเป็นองค์กรที่มีสาขาย่อยกระจายอยู่ทั่วประเทศ Local Forwarding คือตัวเลือกที่ช่วยลดต้นทุนค่าเช่าสาย WAN และเพิ่มความเสถียรได้ดีกว่า
- ประสิทธิภาพของอุปกรณ์ Controller ตรวจสอบค่า Throughput สูงสุดที่ Controller รองรับได้ หากองค์กรอัปเกรดมาใช้ Wi-Fi 6E หรือ Wi-Fi 7 ที่มีความเร็วระดับหลายกิกะบิตต่อวินาที แต่ตัว Controller ยังเป็นรุ่นเก่า การใช้ Central Forwarding อาจทำให้ Controller กลายเป็นคอขวด การเปลี่ยนมาใช้ Local Forwarding จะช่วยปลดล็อกความเร็วของ AP รุ่นใหม่ได้ทันที
- นโยบายด้านความปลอดภัย (Security & Compliance) หากองค์กรอยู่ภายใต้ข้อกำหนดด้านความปลอดภัยที่เข้มงวด เช่น ธุรกิจการเงินหรือหน่วยงานรัฐที่ต้องบันทึก Log และตรวจสอบแพ็กเกจข้อมูลทุกชิ้นผ่านระบบส่วนกลาง การออกแบบระบบแบบ Central Forwarding ร่วมกับการทำ Controller Clustering (High Availability) จะตอบโจทย์ด้านการตรวจสอบและควบคุมได้ครอบคลุมมากกว่า
อ้างอิงแหล่งข้อมูลทางเทคนิค (Technical References)
- HPE Aruba Networking Technical Documentation Forwarding Modes of Operation (Bridge, Tunnel, and Mixed Forwarding) — arubanetworking.hpe.com
- Cisco Wireless LAN Controller Configuration Guides Cisco Catalyst 9800 Series Wireless Controller FlexConnect & Central Switching Architecture — cisco.com
- IETF RFC 5415 Control and Provisioning of Wireless Access Points (CAPWAP) Protocol Specification — datatracker.ietf.org