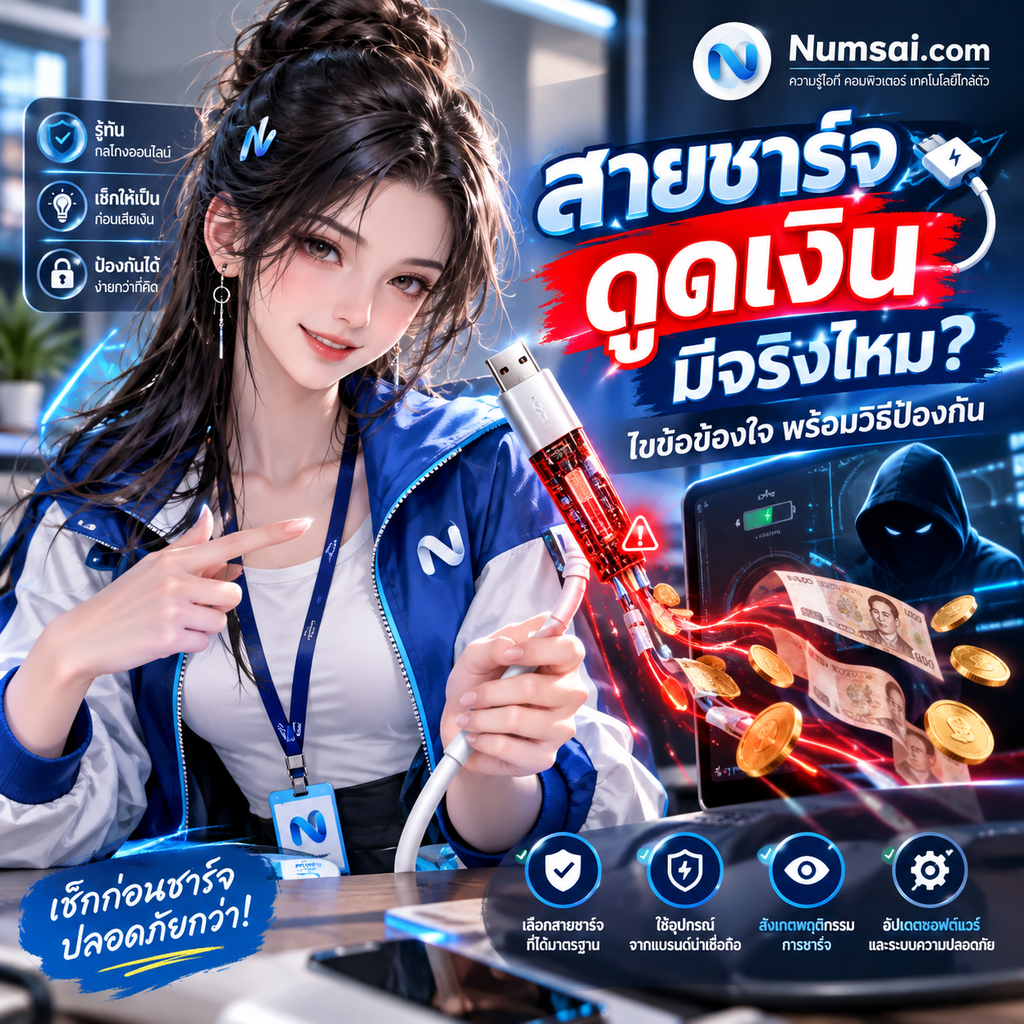
กระแสข่าวเรื่อง “สายชาร์จดูดเงิน” หรือการแค่เสียบสายชาร์จโทรศัพท์มือถือทิ้งไว้เพียงไม่กี่นาที เงินในบัญชีธนาคารก็ถูกโอนออกไปจนเกลี้ยง สร้างความตื่นตระหนกให้กับผู้ใช้งานสมาร์ตโฟนเป็นวงกว้าง คำถามสำคัญทางเทคโนโลยีที่หลายคนสงสัยคือ ในทางเทคนิคแล้ว สายชาร์จดูดเงินมีจริงไหม? หรือเป็นเพียงแค่ข่าวลือที่แชร์ต่อกันในโลกออนไลน์กันแน่?
ทีมงาน Numsai Tech ขอพาคุณมาเจาะลึกความจริงในเชิงสถาปัตยกรรมฮาร์ดแวร์และระบบความปลอดภัยไซเบอร์ แยกแยะระหว่างข้อเท็จจริงทางเทคโนโลยีกับความเข้าใจคลาดเคลื่อน พร้อมแนวทางป้องกันตนเองไม่ให้ตกเป็นเหยื่อมิจฉาชีพ
สายชาร์จดูดเงินในทางเทคนิค มีจริง แต่ทำงานอย่างไร?
คำตอบสั้นๆ คือ “ในทางวิศวกรรมฮาร์ดแวร์ อุปกรณ์ประเภทนี้มีอยู่จริง” แต่หลักการทำงานไม่ได้ง่ายเหมือนเวทมนตร์ที่เสียบปุ๊บแล้วเงินจะลอยหายไปทันที
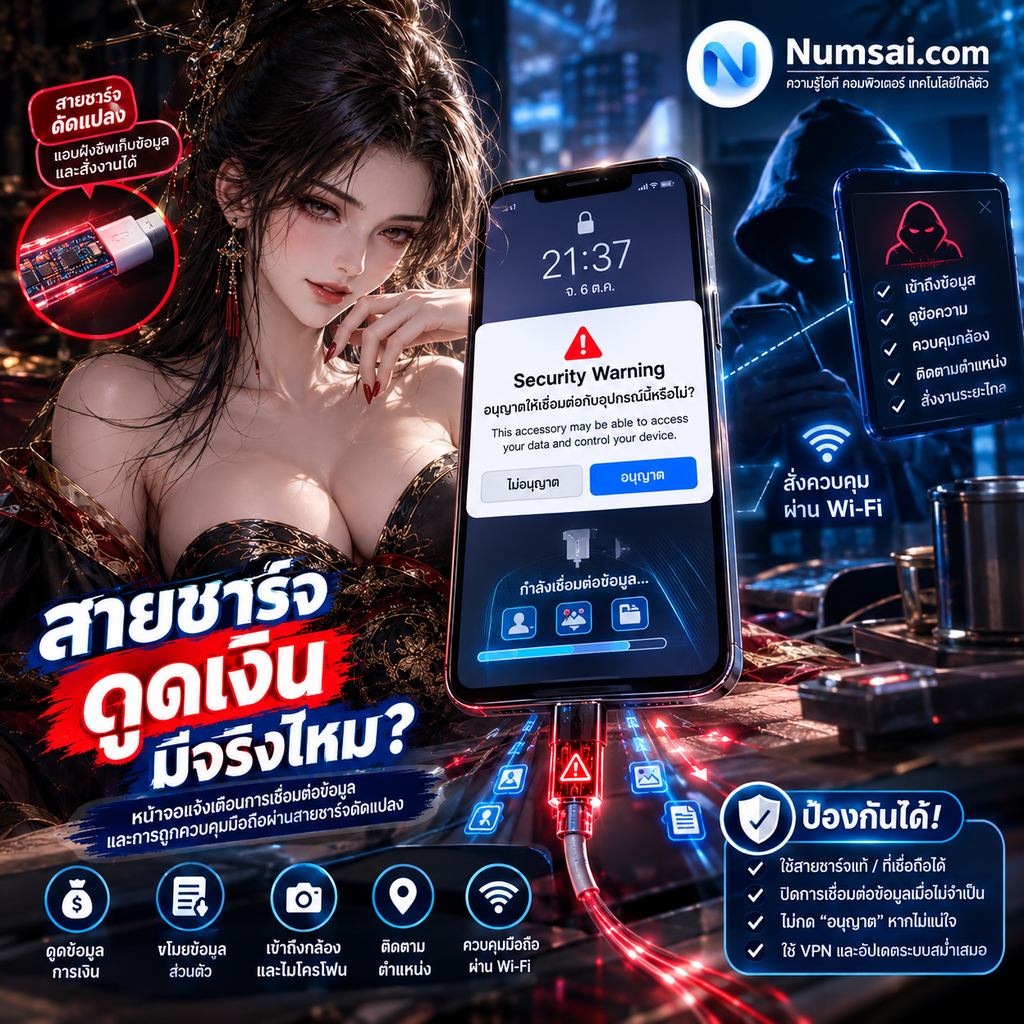
อุปกรณ์ประเภทนี้ในวงการความปลอดภัยไซเบอร์เป็นที่รู้จักกันในชื่อ O.MG Cable ซึ่งแต่เดิมถูกคิดค้นขึ้นโดยนักวิจัยด้านความปลอดภัย (Offensive Security) เพื่อใช้ทดสอบเจาะระบบ (Penetration Testing) ภายนอกของ O.MG Cable มีลักษณะเหมือนสายชาร์จสมาร์ตโฟนทั่วไป ไม่ว่าจะเป็นพอร์ต Lightning, USB-C หรือ Micro-USB จนไม่สามารถแยกออกได้ด้วยตาเปล่า
สิ่งที่ซ่อนอยู่ภายในไม่ใช่แค่ลวดทองแดงนำไฟฟ้า แต่ประกอบด้วย
- Microcontroller ขนาดจิ๋ว ฝังอยู่ในหัวพอร์ต ทำหน้าที่เป็นคอมพิวเตอร์ขนาดเล็ก
- Wi-Fi Chip / Web Server ทำหน้าที่กระจายสัญญาณหรือเชื่อมต่อเครือข่าย เพื่อให้ผู้โจมตีสั่งการจากระยะไกล
- ระบบจำลองแป้นพิมพ์ (Keystroke Injection / BadUSB) หลอกระบบปฏิบัติการว่าตัวมันเองคือคีย์บอร์ดภายนอก (HID – Human Interface Device) เมื่อเสียบเข้าเครื่อง อุปกรณ์จะเริ่มส่งชุดคำสั่ง (Script) พิมพ์คำสั่งอัตโนมัติด้วยความเร็วสูงเพื่อเปิดเบราว์เซอร์ ดาวน์โหลดมัลแวร์ หรือส่งข้อมูลสำคัญกลับไปยังแฮกเกอร์
อีกรูปแบบหนึ่งของการโจมตีที่เกี่ยวข้องคือ Juice Jacking ซึ่งมักเกิดขึ้นตามตู้ชาร์จไฟสาธารณะ โดยสายที่เชื่อมต่อไม่ได้ส่งผ่านเพียงกระแสไฟฟ้า (Power Pins) แต่แอบเชื่อมต่อพินรับส่งข้อมูล (Data Pins) เพื่อลักลอบคัดลอกไฟล์ภาพ รายชื่อ หรือประวัติการใช้งานในอุปกรณ์
แล้วทำไมข่าวส่วนใหญ่ถึง “เข้าใจผิด” เรื่องสายชาร์จดูดเงิน?
แม้ O.MG Cable จะมีอยู่จริง แต่มิจฉาชีพทั่วไปแทบไม่ได้นำสายนี้มาใช้สุ่มเดินแจกหรือแอบเปลี่ยนตามบ้าน เนื่องจากปัจจัยสำคัญ 3 ประการ
- ต้นทุนการผลิตสูง สายทดสอบเจาะระบบเหล่านี้มีราคาต่อเส้นหลักหลายพันบาท (ราว 100 – 200 ดอลลาร์สหรัฐ) การนำมาทิ้งไว้สุ่มเพื่อให้เหยื่อหยิบไปใช้จึงไม่คุ้มค่าในเชิงต้นทุนสำหรับมิจฉาชีพ
- ระบบความปลอดภัยของสมาร์ตโฟนสมัยใหม่ ทั้ง iOS และ Android ในปัจจุบันมีระบบป้องกันระดับฮาร์ดแวร์และระบบปฏิบัติการ เมื่อเสียบสายส่งข้อมูล ระบบจะถามทันทีว่า “เชื่อถือคอมพิวเตอร์เครื่องนี้หรือไม่?” (Trust This Computer?) หรือต้องปลดล็อกหน้าจอด้วยรหัสผ่าน/ลายนิ้วมือก่อนเสมอ หากไม่ได้รับอนุญาต สายจะไม่สามารถส่งคำสั่งเข้าสู่ระบบได้
- การทำงานของแอปพลิเคชันธนาคาร แอปธนาคารมีระบบป้องกันขั้นสูง (Mobile Banking Security) ทั้งการตรวจสอบอุปกรณ์ (Device Binding), การตรวจจับมัลแวร์, การยืนยันตัวตนสองชั้น (2FA) และการสแกนใบหน้า (Biometrics) สายชาร์จเพียงอย่างเดียวไม่สามารถแฮกทะลุระบบเหล่านี้เพื่อกดโอนเงินได้เอง
ความจริงเบื้องหลังข่าวเงินหาย กรณีที่เกิดขึ้นในชีวิตประจำวันกว่า 99% ไม่ได้เกิดจากสายชาร์จ แต่เกิดจาก “การกดลิงก์ปลอม (Phishing) แล้วติดตั้งไฟล์แอปดูดเงิน (.APK)” ผ่านบริการ Accessibility Service ของ Android ทำให้มิจฉาชีพเข้าควบคุมหน้าจอจากระยะไกล (Remote Access) บังเอิญว่าเหยื่อมักเสียบสายชาร์จทิ้งไว้ระหว่างที่มิจฉาชีพแอบเข้าควบคุมเครื่องยามวิกาล จึงทำให้เข้าใจผิดว่าต้นเหตุคือสายชาร์จ
5 วิธีป้องกันภัยไซเบอร์ ไม่ให้สมาร์ตโฟนและเงินในบัญชีตกเป็นเหยื่อ
เพื่อให้คุณใช้งานสมาร์ตโฟนได้อย่างปลอดภัย ไม่ต้องกังวลเรื่องสายชาร์จดัดแปลงหรือมัลแวร์ดูดเงิน ควรปฏิบัติตามข้อแนะนำดังนี้
- ใช้สายชาร์จและอะแดปเตอร์ของแท้ ซื้ออุปกรณ์เสริมจากผู้ผลิตที่ได้มาตรฐาน หรือผ่านการรับรอง เช่น มาตรฐาน MFi (Made for iPhone) ของ Apple หรือแบรนด์อุปกรณ์เสริมชั้นนำที่มีความน่าเชื่อถือ หลีกเลี่ยงสายชาร์จไร้แบรนด์ราคาถูกผิดปกติ
- ระวังการชาร์จไฟตามจุดสาธารณะ หลีกเลี่ยงการเสียบสาย USB สาธารณะที่ติดตั้งคาไว้ หากจำเป็นต้องชาร์จ ให้เสียบผ่านช่องปลั๊กไฟบ้าน (AC Outlet) โดยใช้อะแดปเตอร์ของตนเอง หรือพกพาแบตเตอรี่สำรอง (Power Bank)
- ใช้อุปกรณ์ตัดการเชื่อมต่อข้อมูล (USB Data Blocker) หากต้องเสียบชาร์จในพื้นที่เสี่ยง ให้ใช้หัวแปลง USB Condom หรือ Data Blocker ซึ่งเป็นตัวแปลงที่ตัดวงจรพินส่งข้อมูลออก เหลือเฉพาะพินจ่ายกระแสไฟ ทำให้ไม่สามารถส่งข้อมูลใดๆ เข้าเครื่องได้
- สังเกตการแจ้งเตือนบนหน้าจอ หากเสียบสายชาร์จเข้ากับอะแดปเตอร์ทั่วไป แต่หน้าจอมือถือกลับเด้งข้อความขออนุญาตเข้าถึงข้อมูล หรือถามว่า “เชื่อถืออุปกรณ์นี้หรือไม่?” ให้กดปฏิเสธทันที และถอดสายออกโดยไม่ต้องลังเล
- ไม่ติดตั้งแอปนอก Store เด็ดขาด ไม่กดดาวน์โหลดไฟล์
.apkจากลิงก์ใน SMS, ข้อความ LINE หรือเว็บไซต์แปลกปลอม และหมั่นอัปเดตระบบปฏิบัติการสมาร์ตโฟนให้เป็นเวอร์ชันล่าสุดเพื่ออุดช่องโหว่ความปลอดภัย
แม้ว่า “สายชาร์จดัดแปลงสำหรับเจาะระบบ” จะมีอยู่จริงในแวดวงทดสอบความปลอดภัย แต่ความเสี่ยงที่บุคคลทั่วไปจะถูกแฮกผ่านสายชาร์จโดยตรงยังมีโอกาสเกิดขึ้นได้น้อยกว่าการตกเป็นเหยื่อของแอปพลิเคชันดูดเงินและกลโกงวิศวกรรมสังคม (Social Engineering) สิ่งสำคัญที่สุดคือการมีสติ ตรวจสอบพฤติกรรมการใช้งาน และเลือกใช้อุปกรณ์ชาร์จไฟที่ได้มาตรฐานอยู่เสมอ