รู้ทันกลโกงมิจฉาชีพอ้างเป็นตำรวจและสรรพากร เจาะลึกเทคนิค Caller ID Spoofing พร้อมแนวทางป้องกันตนเองและวิธีรับมือตามหลักความปลอดภัยไซเบอร์จาก Numsai Tech
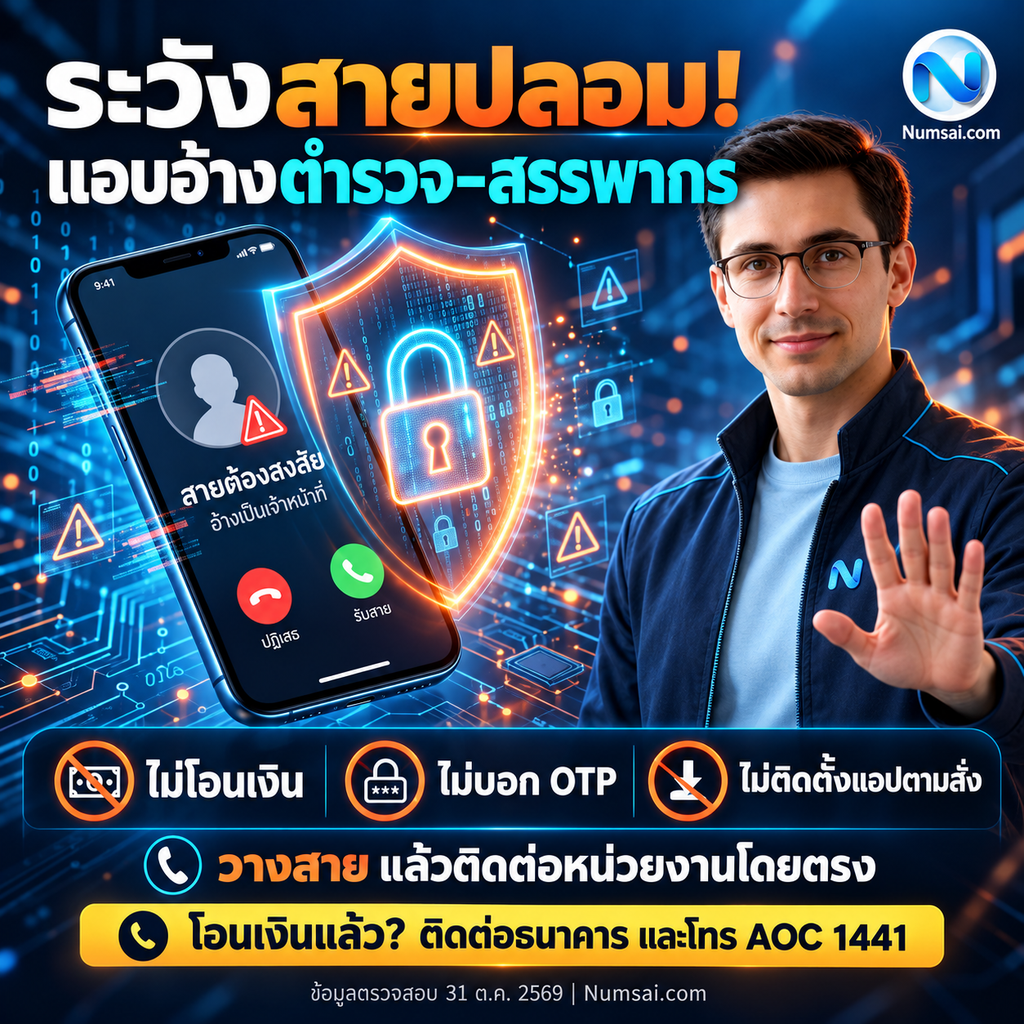
มิจฉาชีพอ้างเป็นตำรวจ-สรรพากร รับมืออย่างไรไม่ให้ตกเป็นเหยื่อ เจาะลึกกลลวงและวิธีป้องกันภัยไซเบอร์
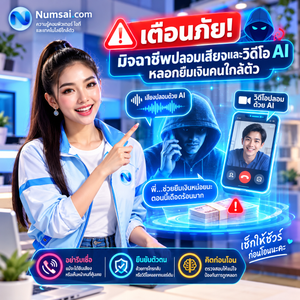
ในยุคที่ระบบการสื่อสารและเครือข่ายดิจิทัลพัฒนาไปอย่างรวดเร็ว ความสะดวกสบายในการติดต่อสื่อสารกลับกลายเป็นช่องทางที่กลุ่มผู้ไม่หวังดีนำมาใช้แสวงหาผลประโยชน์ หนึ่งในภัยคุกคามทางไซเบอร์ที่พบได้บ่อยและสร้างความเสียหายต่อทรัพย์สินของประชาชนมากที่สุดคือ การที่ มิจฉาชีพอ้างเป็นตำรวจ หรือเจ้าหน้าที่กรมสรรพากร โทรศัพท์เข้ามาข่มขู่ สร้างแรงกดดัน และหลอกลวงให้โอนเงิน
บทความนี้โดย Numsai Tech จะพาผู้อ่านไปเจาะลึกเบื้องหลังทางเทคโนโลยีและหลักการด้านความปลอดภัยไซเบอร์ (Cybersecurity) ว่ามิจฉาชีพใช้เครื่องมือและจิตวิทยาแบบใดในการหลอกลวง พร้อมขั้นตอนการตั้งรับอย่างเป็นระบบเพื่อไม่ให้ตกเป็นเหยื่อ
1. เจาะลึกเทคนิคเบื้องหลัง ทำไมเบอร์โทรถึงแสดงเป็นตำรวจหรือสรรพากรได้?
หลายคนที่ได้รับสายมักหลงเชื่อเนื่องจากเบอร์ที่ปรากฏบนหน้าจอโทรศัพท์เป็นเบอร์ของสถานีตำรวจท้องที่ หรือเบอร์ 4 หลักของหน่วยงานรัฐจริง ในเชิงเทคนิคเครือข่ายและระบบโทรคมนาคม กลวิธีนี้เรียกว่า Caller ID Spoofing
การทำงานของ Caller ID Spoofing ผ่าน VoIP
ตามโครงสร้างโทรคมนาคมแบบดั้งเดิม (PSTN) หมายเลขผู้โทรจะถูกระบุจากชุมสายต้นทางอย่างเข้มงวด แต่ในปัจจุบัน มิจฉาชีพหันมาใช้งานเครือข่ายโทรศัพท์ผ่านอินเทอร์เน็ตหรือ VoIP (Voice over Internet Protocol) ผ่านโปรโตคอล SIP (Session Initiation Protocol) ซึ่งเปิดโอกาสให้ผู้ส่งสารสามารถแก้ไขแพ็กเก็ตข้อมูลส่วนหัว (SIP Header) ในฟิลด์ From: ได้อย่างอิสระ
เมื่อแพ็กเก็ตเสียงถูกส่งข้ามเกตเวย์ระหว่างประเทศเข้ามายังเครือข่ายโทรศัพท์พื้นฐานหรือโครงข่ายไร้สายในประเทศที่ยังไม่ได้เปิดใช้ระบบตรวจสอบสิทธิ์ปลายทางอย่างเคร่งครัด ตัวเลขที่ปรากฏบนหน้าจอสมาร์ตโฟนของเหยื่อจึงกลายเป็นเบอร์โทรศัพท์ของหน่วยงานรัฐบาลจริง ทั้งที่ต้นทางของสายโทรเข้าอาจส่งสัญญาณมาจากเซิร์ฟเวอร์ในต่างประเทศ
2. วิศวกรรมสังคม (Social Engineering) จิตวิทยาการโจมตีที่มิจฉาชีพใช้
นอกเหนือจากช่องโหว่ทางเครือข่ายแล้ว มิจฉาชีพยังผสานกระบวนการ วิศวกรรมสังคม (Social Engineering) เพื่อควบคุมสภาพจิตใจของเหยื่อผ่าน 2 บทบาทหลัก
กรมสรรพากรปลอม กลลวงเรื่องผลประโยชน์และกฎหมายภาษี
- อ้างว่าคุณมีภาษีค้างชำระเป็นจำนวนเงินสูง หรือมีการยื่นขอลดหย่อนภาษีเท็จ เข้าข่ายความผิดตามประมวลรัษฎากร
- ส่งลิงก์ปลอมผ่าน SMS หรือแชต Line โดยใช้ชื่อโดเมนเลียนแบบ (Typosquatting) หรือหน้าเว็บ Phishing เพื่อหลอกให้ดาวน์โหลดไฟล์ติดตั้ง
.apk(มัลแวร์ประเภท Remote Access Trojan) ซึ่งสามารถเข้าควบคุมหน้าจอมือถือและโอนเงินออกจากแอปธนาคาร
ตำรวจปลอม กลลวงสร้างความหวาดกลัวเรื่องคดีฟอกเงิน
- อ้างว่าตรวจพบสมุดบัญชี หรือพัสดุผิดกฎหมายที่เชื่อมโยงกับชื่อ-นามสกุลของเหยื่อ ในคดีฟอกเงินหรือขบวนการยาเสพติด
- ใช้ภาพเจ้าหน้าที่ตำรวจปลอม เอกสารตราครุฑปลอม หรือเปิดวิดีโอคอลเลียนแบบห้องสืบสวน เพื่อบีบบังคับให้เหยื่อ “โอนเงินทั้งหมดในบัญชีมาให้ตรวจสอบความบริสุทธิ์” โดยอ้างว่าหากปฏิเสธจะถูกดำเนินคดีทันที
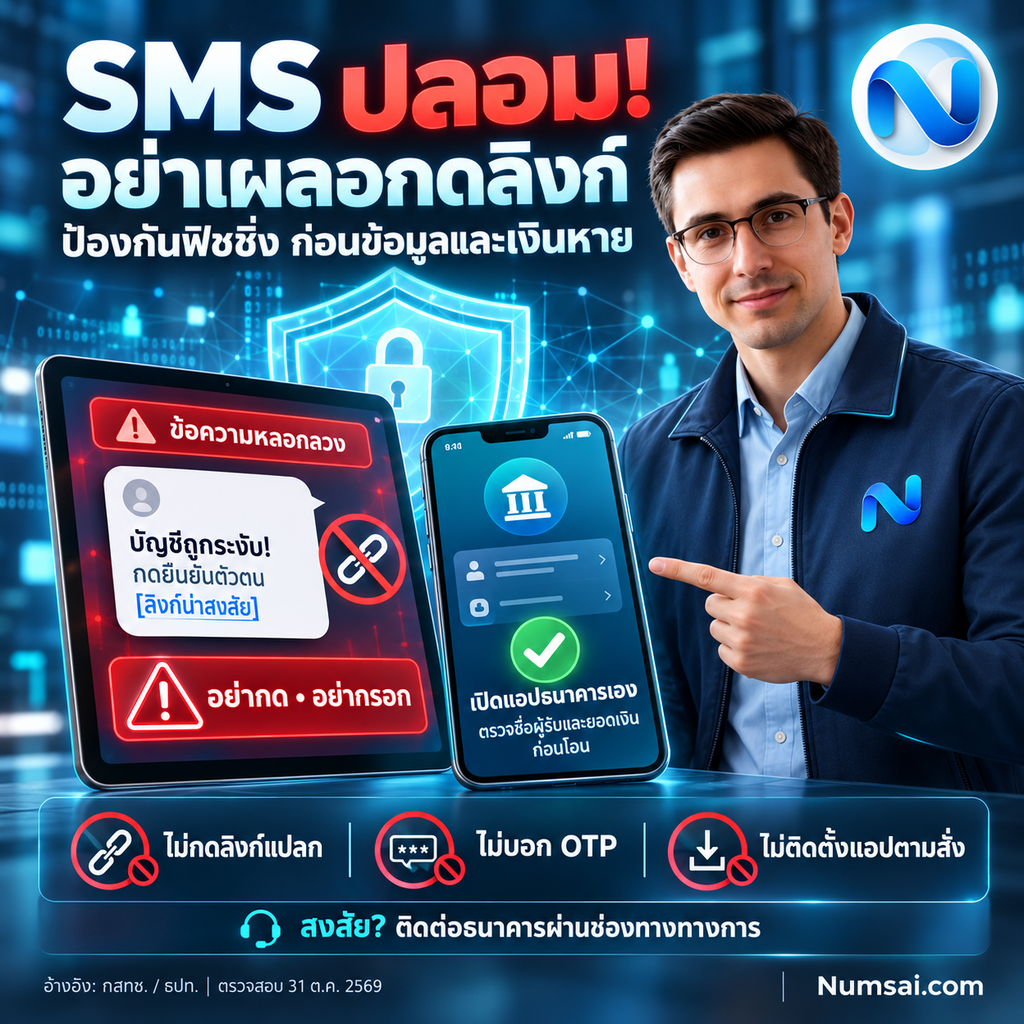
3. สัญญาณเตือนภัยสำคัญ (Red Flags) ที่บ่งชี้ว่าเป็นสายลวง
เพื่อความปลอดภัย ให้สังเกตข้อเท็จจริงตามระเบียบราชการและมาตรฐานเทคโนโลยีดังนี้
| พฤติกรรม | ข้อเท็จจริงของหน่วยงานรัฐ (ตำรวจ/สรรพากร) | รูปแบบมิจฉาชีพ |
| การแจ้งข้อกล่าวหา | ส่งหมายเรียกหรือหนังสือแจ้งเป็นเอกสารกระดาษถึงที่อยู่ | โทรศัพท์มาแจ้ง แจ้งผ่านแอปพลิเคชัน Line |
| การตรวจสอบทรัพย์สิน | มีกระบวนการทางศาล ไม่มีอำนาจสั่งให้โอนเงินผ่านระบบโทรศัพท์ | สั่งให้โอนเงินเข้า “บัญชีกลาง” หรือบัญชีบุคคลธรรมดา |
| การติดต่อทางออนไลน์ | สรรพากรไม่มีการวิดีโอคอลแจ้งคดี ตำรวจไม่สอบปากคำคดีอาญาผ่านแชต | ขอแอด Line ส่งเอกสารตราครุฑ และขอเปิดกล้องวิดีโอคอล |
| การส่งลิงก์ติดตั้งแอป | โหลดแอปพลิเคชันทางการจาก App Store / Google Play Store เท่านั้น | ส่งลิงก์ตรงให้ดาวน์โหลดไฟล์ .apk นอก Store |
4. 4 ขั้นตอนรับมือเชิงเทคนิคและพฤติกรรม ป้องกันความสูญเสีย
หากมีสายโทรเข้าที่อ้างตัวว่าเป็นตำรวจหรือสรรพากร ให้ปฏิบัติตามหลักความปลอดภัยข้อมูลดังต่อไปนี้
1. ตัดสายทันที (Zero Engagement)
อย่าพยายามซักถาม โต้เถียง หรือพิสูจน์ความจริงในสาย การอยู่ในสายเป็นเวลานานจะเปิดโอกาสให้มิจฉาชีพใช้เทคนิคจิตวิทยาเพื่อโน้มน้าวความรู้สึก การกดวางสายคือแนวทางตัดวงจรการโจมตีที่ดีที่สุด
2. ยืนยันข้อมูลผ่านช่องทาง Official (Out-of-Band Verification)
ห้ามโทรกลับไปยังหมายเลขที่โทรเข้ามา หรือเบอร์โทรที่ปลายสายบอกเด็ดขาด หากมีความกังวลเกี่ยวกับสถานะทางคดีหรือภาษี ให้ค้นหาหมายเลขศูนย์บริการหลักของหน่วยงานนั้นๆ ด้วยตนเอง เช่น โทรเข้าสายด่วนศูนย์สารนิเทศสรรพากร (RD Intelligence Center) โทร 1166 หรือติดต่อสถานีตำรวจท้องที่ตามข้อมูลบนช่องทางราชการ
3. ห้ามกดลิงก์ ห้ามโหลดไฟล์ภายนอก และห้ามเปิดสิทธิ์ Accessibility
หากมีการส่งข้อความหรือลิงก์มาทาง SMS หรือช่องทางแชต ห้ามคลิกเปิดเด็ดขาด โดยเฉพาะระบบปฏิบัติการ Android ห้ามยินยอมให้ติดตั้ง “แอปพลิเคชันจากแหล่งที่ไม่รู้จัก” และห้ามเปิดสิทธิ์ Accessibility Service ให้กับแอปที่ไม่น่าไว้วางใจ เพราะสิทธิ์นี้จะเปิดทางให้มัลแวร์ควบคุมหน้าจอและดักจับรหัสผ่านได้
4. ใช้ระบบคัดกรองสายและเครือข่ายตรวจจับ
ติดตั้งซอฟต์แวร์คัดกรองสายสแปม เช่น Whoscall เพื่อช่วยตรวจจับหมายเลขที่มีประวัติรายงานการหลอกลวง รวมถึงสังเกตรหัสโทรเข้า หากมีเครื่องหมายบวกนำหน้า เช่น +697 หรือ +698 ซึ่งเป็นการโทรผ่านระบบอินเทอร์เน็ตข้ามพรมแดน ให้ปฏิเสธการรับสายได้ทันที
ข้อควรปฏิบัติเมื่อเผลอให้ข้อมูลหรือติดตั้งแอปไปแล้ว
หากรู้ตัวว่าพลาดพลั้งให้ข้อมูลหรือติดตั้งไฟล์ของมิจฉาชีพลงบนสมาร์ตโฟน ให้ดำเนินการตามลำดับความเร่งด่วน
- ตัดการเชื่อมต่อเครือข่ายทันที เปิดโหมดเครื่องบิน (Airplane Mode) และปิด Wi-Fi ทันทีเพื่อตัดการควบคุมเครื่องจากระยะไกล
- ติดต่อธนาคารเพื่อระงับธุรกรรม โทรศัพท์ติดต่อศูนย์แจ้งเหตุภัยทางการเงินจากธนาคารเจ้าของบัญชี เพื่อทำการอายัดบัญชีและแอป Mobile Banking ชั่วคราว
- สำรองข้อมูลและล้างเครื่อง (Factory Reset) หากมีการติดตั้งมัลแวร์ลงในระบบ การถอนการติดตั้งทั่วไปอาจไม่เพียงพอ ควรสำรองข้อมูลสำคัญเฉพาะไฟล์เอกสาร แล้วทำการรีเซ็ตเครื่องกลับเป็นค่าเริ่มต้นจากโรงงาน
- แจ้งความดำเนินคดี รวบรวมหลักฐาน เช่น หมายเลขโทรศัพท์ ประวัติการโอนเงิน ภาพถ่ายหน้าจอการสนทนา แจ้งความผ่านระบบออนไลน์ของศูนย์ปราบปรามอาชญากรรมทางเทคโนโลยีสารสนเทศ (thaipoliceonline.go.th) หรือสถานีตำรวจในพื้นที่
การรักษาความปลอดภัยไซเบอร์เริ่มต้นจากการตั้งข้อสงสัยและการตรวจสอบข้อเท็จจริงตามช่องทางมาตรฐาน การตระหนักรู้ต่อเทคนิค Caller ID Spoofing และกลลวงด้านวิศวกรรมสังคม จะเป็นเกราะป้องกันข้อมูลและสินทรัพย์ดิจิทัลของคุณได้อย่างมีประสิทธิภาพที่สุด